۱۴ اشتباه رایج در خطاهای امنیتی وردپرس و راهحل هرکدام
- خطاهای امنیتی وردپرس چرا با واکنش اشتباه گران میشوند؟
- گروه یک؛ دو اشتباه در تشخیص و نادیدهگرفتن هشدار
- گروه دو؛ سه اشتباه در واکنشهای فوری
- گروه سه؛ سه اشتباه در پاکسازی و بازگردانی
- گروه چهار؛ سه اشتباه بعد از بازگشت سایت
- گروه پنج؛ سه اشتباه در پیشگیری از تکرار
- چرخهٔ درست واکنش؛ شش گام از هشدار تا بستن پرونده
- جمعبندی؛ سه قاعدهای که بعد از هر حادثه میماند
در چکلیست خطاهای امنیتی وردپرس؛ ۸ مورد پیش از انتشار مرور ماهانهٔ چیزهایی چیده شده که باید پیش از حادثه سر جایشان باشد؛ این مقاله لایهٔ بعدی همان خوشه است و از لحظهای شروع میشود که هشدار روشن شده است. فهرست کامل موضوعها در هاب امنیت و پشتیبانگیری کنار هم است.
تجربهٔ ممیزیهای ما یک الگوی ثابت دارد: سایتهایی که به خطای امنیتی واکنش ترتیبی دادهاند، معمولاً با همان یک حادثه تمام میشوند؛ سایتهایی که واکنش اشتباه رفتهاند، چند بار پشتسرهم هک میشوند. تفاوت این دو گروه حجم حمله نیست، ترتیب قدمهاست.
خطاهای امنیتی وردپرس چرا با واکنش اشتباه گران میشوند؟
چرا وردپرس مدام زیر اسکن است؟ طبق دادهٔ W3Techs حدود ۴۳٪ کل وبسایتهای جهان با وردپرس ساخته شدهاند (تاریخ گردآوری: آبان ۱۴۰۵)؛ همین سهم باعث میشود حملهها خودکار و سراسری باشند، نه شخصی. پس حادثه، نشانۀ ناتوانی تیم شما نیست؛ نشانۀ رویارویی با اسکن دائمی است.
هزینهٔ واقعی حادثه در سه لایه جمع میشود: لایهٔ فنیِ پاکسازی و بازگردانی، لایهٔ اعتمادِ کاربرانی که با هشدار مرورگر روبرو شدهاند و لایهٔ زمانِ تیمی که بهجای تولید، درگیر ردیابی است. واکنش اشتباه، لایهٔ دوم و سوم را متورم میکند؛ همینها در ۱۴ اشتباه زیر پشتسرهم تکرار میشوند. هر اشتباه با نشانهٔ شناسایی و راهحل آمده است؛ بهترتیب بخوانید یا گروهی را انتخاب کنید که به وضعیت فعلی شما میخورد.
گروه یک؛ دو اشتباه در تشخیص و نادیدهگرفتن هشدار
اشتباه ۱ — خواندن هشدارها بهچشم تبلیغ. ایمیل خطای گواهی، گزارش ورود ناموفق تکراری و هشدار افزونهٔ آسیبپذیر همه در صندوقی میروند که کسی بازش نمیکند. نشانهٔ این اشتباه: در لاگها ماهها الگوی ورود ناموفق هست و هیچکس ندیده. راهحل، قاعدهٔ ثبت همان روز است؛ هر هشدار امنیتی در همان روز در یک برگه ثبت میشود با زمان، تصویر و مالک. هشداری که ثبت نشود، در جلسهٔ بعدی وجود ندارد.
اشتباه ۲ — انتظار حملهٔ هدفمند. تیمها میگویند «ما آماج کسی نیستیم» و پس از نفوذ شگفتزده میشوند. حملهٔ خودکار هدف ندارد؛ رباتها اسکن میکنند و هر دری باز را گزارش میدهند. راهحل: فرض پایه را اسکن دائمی بگذارید و انرژی را روی بستن دری بیاورید، نه مخفیکردن نام سایت.
اگر هفتهای یک بار همین دو مورد را مرور کنید، گروههای بعدی این فهرست کمرنگ میشوند؛ به تجربهٔ ما بیشتر حادثهها از هشداری شروع شدهاند که دیده نشد، نه از حملهای پیچیده. همین مرور کوتاه، ارزانترین لایهٔ پیشگیری است و هیچ افزونهای جای آن را نمیگیرد.
گروه دو؛ سه اشتباه در واکنشهای فوری
اشتباه ۳ — پاککردن فایل آلوده در همان دقیقه. غریزه میگوید فایل عجیب را فوراً حذف کنید؛ اما همین حذف، زمان و مسیر نفوذ را مبهم میکند. راهحل: اول قرنطینه — کپی از فایل، ثبت زمان و مسیر — بعد پاکسازی. شواهد، نقشۀ ریشه است.
اشتباه ۴ — تغییر رمز ادمین و تمام. رمز تازه میگذارید و فردا دوباره هک میشوید؛ چون درب پشتی سر جایش بوده: کاربر ادمین تازه، فایل زمانبندی آلوده یا افزونهٔ قلابی. راهحل: تغییر رمز را بعد از حذف درب پشتی انجام دهید و همهٔ کلیدها — FTP، دیتابیس و API — را یکجا بچرخانید.
اشتباه ۵ — حذف کامل و شروع از صفر از سر عصبانیت. این کار شواهد، محتوا و تاریخچه را یکجا دور میریزد و بازسازی را کورکورانه میکند. راهحل، مسیر کنترلشده است: قرنطینه، تعیین دامنه، پاکسازی و بازگردانی از نسخهٔ سالم — همان ترتیبی که در بخش چرخهٔ واکنش میآید.
گروه سه؛ سه اشتباه در پاکسازی و بازگردانی
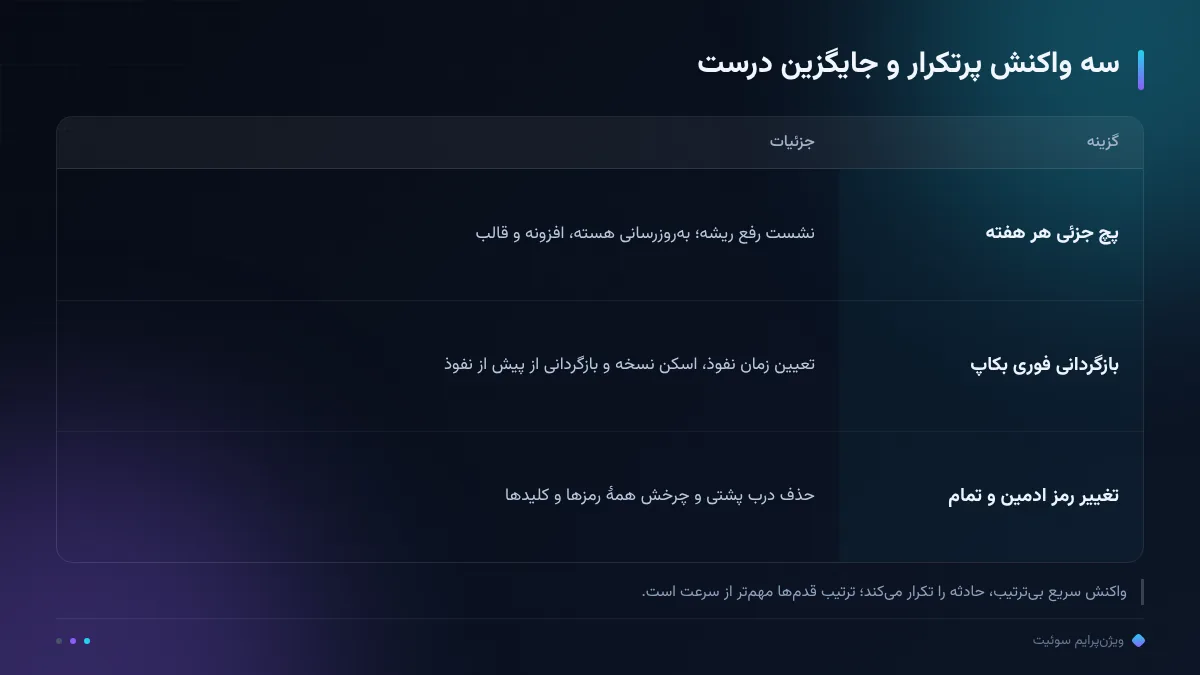
اشتباه ۶ — بازگردانی بکاپ آلوده. سریعترین راه بازگشت، برگرداندن بکاپ است؛ اما تا زمان نفوذ مشخص نشده، همان بکاپ درب پشتی را هم با خودش برمیگرداند و چرخهٔ هک تکرار میشود. راهحل: اول زمان نفوذ را حدودی تعیین کنید، بعد از نسخهٔ پیش از آن بازگردانی کنید و پیش از بازگردانی نسخه را اسکن کنید؛ ترتیب کامل ریستور در آموزش گامبهگام ریستور بکاپ وردپرس آمده است.
اشتباه ۷ — پچ دائمی بهجای رفع ریشه. هر هفته همان فایل پاک میشود و همان فایل برمیگردد؛ چون افزونهٔ مادر آسیبپذیر مانده یا نسخهٔ هسته قدیمی است. راهحل یک نشست رفع ریشه است: بهروزرسانی هسته، افزونهها و قالب، حذف افزونههای رهاشده و بازبینی دسترسیها — بهجای ده پچ جزئی.
اشتباه ۸ — بازگشت بدون اسکن پایانی. سایت پاکشده را همان ساعت بالا میآورید و دو روز بعد دوباره هشدار میآید. راهحل: دو اسکن با فاصلهٔ یک تا دو روز و بازبینی دستی مسیرهای کلیدی، شرط بازگشت است.
گروه چهار؛ سه اشتباه بعد از بازگشت سایت
اشتباه ۹ — فراموشکردن سرچکنسول. سایت پاک شده اما هشدار «این سایت ممکن است هک شده باشد» در نتایج جستجو مانده و بازدید افت کرده. راهحل: پس از اطمینان از پاکسازی، درخواست بازبینی ثبت کنید و روند آن را دنبال کنید؛ بازگشت نشانهها بیدرنگ نیست.
اشتباه ۱۰ — چرخش ناقص رمزها. فقط رمز ادمین عوض شده؛ رمز FTP، کاربر دیتابیس و کلیدهای سرویسهای متصل همانها هستند. به تجربهٔ ما همان رمزهای فراموششده، شایعترین عامل بازگشت نفوذند. راهحل: فهرست کامل دسترسیها را بنویسید و همه را در یک نوبت عوض کنید.
اشتباه ۱۱ — بستن پرونده بدون رصد. پاکسازی تمام میشود، تیم به کار عادی برمیگردد و لاگ کسی را نمیبیند. راهحل: دو هفته رصد روزانهٔ لاگ و اسکن دورهای؛ بازگشت کد آلوده معمولاً در همین بازه خودش را نشان میدهد.
به تجربهٔ ما رصد دو هفتهای، صبورانهترین بخش کار است؛ تیم خسته میخواهد زود پرونده را ببندد. یک تقویم کوچک با چهار بازبینی — روز اول، سوم، هفتم و چهاردهم — همین صبر را قابل اجرا میکند و اگر موردی پیدا شد، پرونده دوباره باز میشود نه اینکه تعطیل.
گروه پنج؛ سه اشتباه در پیشگیری از تکرار
اشتباه ۱۲ — جدی نگرفتن پیام «مأموریت موفق». صفحهٔ اول سایت پیام دیفییس دارد و تیم فقط متن را برمیگرداند و پرونده را میبندد. این پیام فقط روکش است؛ پشتوانهٔ نفوذ — درب پشتی و کاربر تازه — سر جایش مانده. راهحل: هر دیفییس یک حادثهٔ کامل است با همان چرخهٔ ششگامی بخش بعد.
اشتباه ۱۳ — اتکای کامل به افزونهٔ امنیتی. افزونه تشخیص میدهد و سد اول است؛ اما بهروزرسانی هسته، مدیریت دسترسی و سلامت بکاپ را انجام نمیدهد. راهحل: سه لایه را جدا ببینید — تشخیص با افزونه، بهروزرسانی با تقویم و دسترسی با سند نقشها.
اشتباه ۱۴ — بکاپی که هرگز آزموده نشده. فایل پشتیبان هست اما هیچکس بازگردانیاش را امتحان نکرده؛ روز حادثه معلوم میشود ناقص است. راهحل: آزمون بازگردانی دورهای؛ بکاپی که بازگردانی نشده، حدس است نه پشتیبان.
چرخهٔ درست واکنش؛ شش گام از هشدار تا بستن پرونده
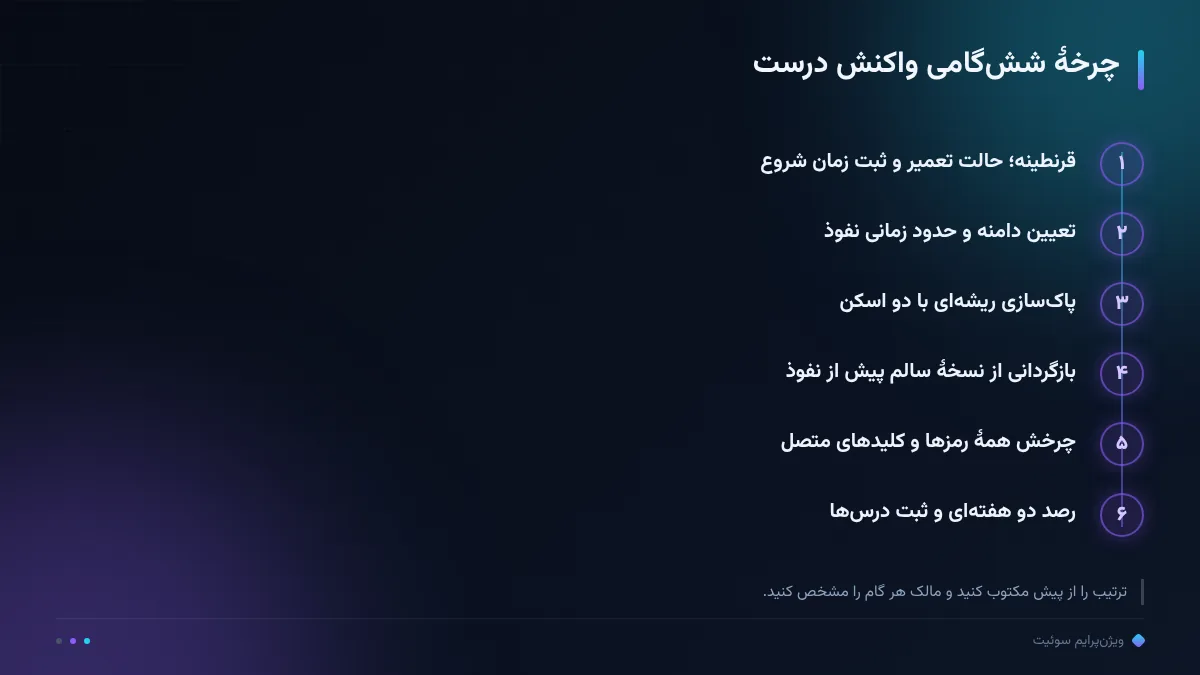
ترتیب درست واکنش شش گام دارد و همان ترتیبی است که اشتباههای بالا از آن منحرف شدهاند: قرنطینه و ثبت زمان؛ تعیین دامنه و حدود زمانی نفوذ؛ پاکسازی ریشهای؛ بازگردانی از نسخهٔ سالم پیش از نفوذ؛ چرخش همهٔ رمزها و کلیدها؛ رصد دو هفتهای و ثبت درسها.
دو نکتهٔ اجرایی: سند همین چرخه را از قبل بنویسید، چون روز حادثه روز تصمیمگیری نیست؛ و مالک هر گام را مشخص کنید. چرخهای که مالک ندارد، در روز حادثه نصفه اجرا میشود. اگر هم در میانهٔ کار مجبور به انتخاب شدید، ترتیب را نشکنید؛ هر گام خروجی گام بعد را میسازد و پریدن از روی دامنهٔ نفوذ، پاکسازی را حدسمحور میکند.
جمعبندی؛ سه قاعدهای که بعد از هر حادثه میماند
سه قاعده را روی دیوار بنویسید: هر هشدار، پرونده است تا اثبات شود که نیست؛ پاکسازی یعنی رفع ریشه، نه پچ تکراری؛ و پشتیبانی که آزمون بازگردانی نشده، پشتیبان نیست. بعد از هر حادثه یک نشست کوتاه برگزار کنید و بپرسید کدامیک از ۱۴ اشتباه رخ داد؛ همان نشست، لایهٔ پیشگیری بعدی را میسازد.
اگر میخواهید این چرخه به زیرساخت سپرده شود، سوئیت همین منطق را در لایهٔ امنیت سازمانی اجرا میکند — امضای HMAC-SHA256، رمزنگاری AES-256 و بیش از ۹۰۰ تست خودکار؛ تعرفهٔ پلنهای سوئیت ساختار پلنها را نشان میدهد و صفحهٔ محصول سوئیت جزئیات فنی را. پیش از هر تصمیم، وضعیت فعلی دامنه را با ممیزی رایگان دامنه ببینید.
رصد ما، رشد شما.
سؤالات پرتکرار
اولین قدم درست بعد از دیدن نشانهٔ نفوذ چیست؟
قرنطینه و ثبت زمان: حالت تعمیر، قطع دسترسیهای غیرضروری و کپی از فایلهای مشکوک. حذف فوری فایل، شواهدی را که ریشه را نشان میدهد از بین میبرد.
چرا نباید بلافاصله بکاپ را برگردانیم؟
تا زمان نفوذ مشخص نشده، بکاپ ممکن است درب پشتی را همراه خودش برگرداند. اول دامنه و حدود زمانی نفوذ را تعیین کنید، نسخهٔ پیش از نفوذ را اسکن کنید و بعد بازگردانی کنید.
بعد از پاکسازی، رمزهای کدام سرویسها باید عوض شوند؟
پنل ادمین، FTP، کاربر دیتابیس و کلیدهای API سرویسهای متصل — همه در یک نوبت. به تجربهٔ ما رمزهای فراموششده، شایعترین عامل بازگشت نفوذند.
هشدار «این سایت ممکن است هک شده باشد» چه زمانی برداشته میشود؟
پس از پاکسازی کامل و ثبت درخواست بازبینی در سرچکنسول؛ زمان قطعی ندارد و معمولاً چند هفته طول میکشد. به تجربهٔ ما ثبت همان روزِ درخواست، بازگشت را جلو میاندازد.
افزونهٔ امنیتی بهتنهایی کافی است؟
برای تشخیص و سد اول بله، برای پیشگیری کامل نه. بهروزرسانی منظم، مدیریت دسترسیها و بکاپ آزمودهشده سه لایهٔ جدای افزونهاند.