۱۰ اشتباه رایج در مدیریت کاربران وردپرس و راهحل هرکدام
اگر نقشها و رمزها را تازه میخواهید یاد بگیرید، آموزش گامبهگام مدیریت کاربران وردپرس؛ نقشها، رمزها و خروج امن آموزش قدمبهقدم همین موضوع است؛ این مقاله از زاویهٔ خطاها مینگرد: ده اشتباهی که در ممیزیهای واقعی بیش از همه دیده میشود و اصلاح هرکدام معمولاً کمتر از ده دقیقه کار میبرد. لحنمان عملی است، چون این فهرست از جلسات بازیابی سایتهای درگیر حمله جمع شده، نه از تئوری.
چرا این ده خطا جدیاند؟ چون هرکدام یک در را برای مهاجم باز نگه میدارند: حسابی که نباید وجود داشت، رمزی که دو جا تکرار شده، نقشی که از نیاز بزرگتر است. به تجربهٔ ما وقتی یک سایت وردپرسی دچار نفوذ میشود، تقریباً همیشه یکی از همین ده مورد روی درِ باز مانده است.
مدیریت کاربران وردپرس چرا خط مقدم امنیت سایت است؟
مدیریت کاربران وردپرس یعنی تصمیمگیری دربارهٔ سه چیز: چه کسی حساب دارد، با چه نقشی و تا کِی. این سه تصمیم، مستقیماً سطح حملهٔ سایت را تعیین میکنند؛ چون مهاجم بهجای شکستن دیوار، ترجیح میدهد کلیدِ درست را پیدا کند — یک حساب فراموششده با رمز ضعیف، ارزانترین راه ورود است.
نکتهٔ دوم، زنجیرهٔ آسیب است: حساب یک نویسنده با نقشِ اشتباه، جایی برای شروع میشود و با یک افزونهٔ آسیبپذیر به دسترسی اجرای کد میرسد. برای همین، بازبینی حسابها فقط یک کار اداری نیست؛ لایهٔ دفاعی است که ارزانترین لایهٔ کل زنجیرهٔ امنیت است و همان اول، مهاجم را خسته میکند؛ هزینهٔ بازبینی ماهانهاش هم در حد یک جلسهٔ کوتاه است، در حالی که جبران یک نفوذ، هفتهها کار فنی و اعتمادسوزی میخواهد.
در معماری امنیت سازمانی سوئیت، همین منطق با رمزنگاری HMAC-SHA256 و AES-256 و بیش از ۹۰۰ تست خودکار پشتیبانی میشود؛ اما قاعدهٔ پایه برای هر سایتی یکسان است: حساب کمتر، نقش دقیقتر، بازبینی منظم. ده خطای بعدی، شکستهای رایج همین قاعدهاند.
اشتباههای ۱ تا ۴؛ نقشها و دسترسیها
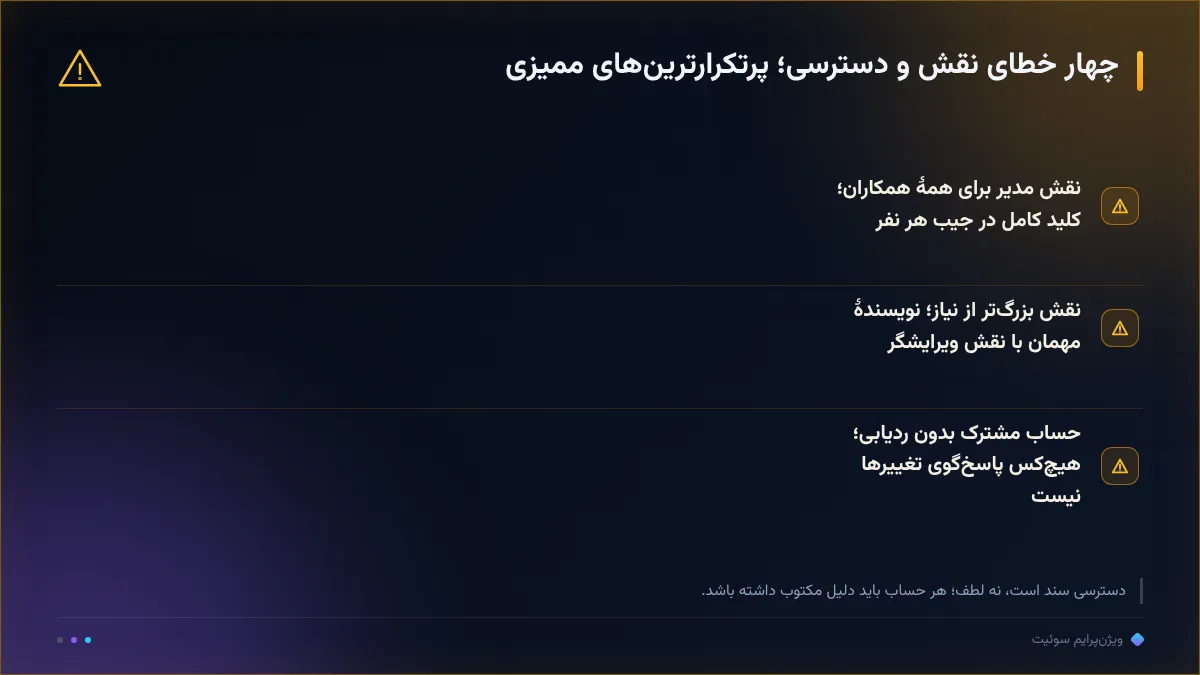
اشتباه ۱ — نقش مدیر برای همهٔ همکاران: راهاندازی سریعتر به نظر میرسد، اما هر حسابِ مدیر یک کلید کامل است؛ با آلودهشدن یک لپتاپ، کل سایت میافتد. راهحل: نقش مدیر فقط برای یکیدو نفر، باقی تیم با نقشِ کارِ خودشان. اشتباه ۲ — نقش بزرگتر از نیاز: نویسندهٔ مهمانِ «ویرایشگر» میتواند متنهای دیگران را هم دست بزند؛ راهحل، کمترین نقشی که کار را انجام میدهد.
اشتباه ۳ — حساب مشترک: «info@site» که چند نفر با آن وارد میشوند؛ وقتی خطایی رخ میدهد هیچکس قابلردیابی نیست و تعویض رمز هم همه را بیرون میاندازد. راهحل: هر نفر یک حساب با نام مستعار روشن. اشتباه ۴ — نبود لاگ فعالیت: بدون ثبتِ «چه کسی، کِی، چه کرد»، تشخیص منبع تغییرها حدس میماند؛ راهحل، فعالکردن ثبت فعالیت برای نقشهای مدیریتی.
چهار خطای اول یک جا جمع میشوند: دسترسی، سند است نه لطف. فهرست حسابها و نقشها را کنار سایر مستندات مالکیت نگه دارید؛ چکلیست چکلیست مالکیت داده سایت و دسترسیها؛ ۷ مورد قبل از انتشار دقیقاً همین سند را با هفت مورد مرتب میکند.
اشتباههای ۵ تا ۷؛ رمزها و صفحهٔ ورود
اشتباه ۵ — رمز ضعیف یا تکراری: رمزی که جایی دیگر لو رفته، همینجا هم لو رفته است؛ راهحل، گذرواژهمدیر و طول حداقل دوازده نویسه برای همهٔ نقشها، و چرخش فوری بعد از هر گزارش نشت. اشتباه ۶ — بدون ورود دومرحلهای: رمز، نشانهای قابلسرقت است؛ لایهٔ دوم، حسابِ قاپیده را بیفایده میکند. فعالکردنش برای نقشهای مدیر و ویرایشگر اجباری باشد، برای بقیه پیشفرض.
اشتباه ۷ — صفحهٔ ورودِ خاموش و قابلحدس: نام کاربری «admin»، پیام خطای دقیق، و اتصال آزاد برای حدس بینهایت رمز، به مهاجم کمک رایگان میدهد. راهحل: تغییر مسیر ورود، پیام خطای یکسان و محدودیت تلاش؛ لایهبندی کامل را در آموزش گامبهگام ایمنسازی صفحه ورود وردپرس؛ شش لایهٔ دفاعی نوشتهایم و برای موجهای حدس رمز، دفاع لایهای در آموزش گامبهگام جلوگیری از حملهٔ بروتفورس شرح داده شده است.
این سه اشتباه را با هم اصلاح کنید، نه تکهتکه؛ چون همدیگر را پوشش میدهند: رمز قوی بدون دومرحلهای، با یک نشت میافتد و دومرحلهای بدون محدودیت تلاش، کاربر را خسته میکند بیآنکه سود واقعی بدهد. بستهٔ سهتایی، هزینهاش یک ساعت است و بیشترین افت سطح حمله را در همین فهرست میسازد.
اشتباههای ۸ تا ۱۰؛ خروج، مالکیت و بازبینی
اشتباه ۸ — حسابِ خروجکرده که میماند: همکار رفته، پیمانکار تمامشده، آژانس قبلی؛ حسابها زنده میمانند چون «شاید برگردد». راهحل: خروج هر نفر، همان روز حذف یا تعلیق حساب؛ اگر دادهٔ محتوایش لازم است، مالکیت نوشتهها را به حساب فعال منتقل کنید. اشتباه ۹ — تغییر نقش یا حذف حساب بدون انتقال مالکیت: محتوای بیصاحب، در ویرایشهای بعدی سرگردان میشود.
اشتباه ۱۰ — بازبینی نداشتن فهرست کاربران: فهرستی که سالی یکبار دیده میشود، عملاً بایگانی است، نه کنترل. راهحل: روتین ماهانهٔ بخش بعد؛ ده دقیقه کار، جلوی انباشت حسابهای بیصاحب را میگیرد. به تجربهٔ ما سایز فهرست کاربرانِ سایتهای سالم بهمرور کوچک میشود، نه بزرگ؛ جمعشدن فهرست، نشانهٔ این است که حسابها به کار بسته میشوند و بیصاحب نمیمانند.
سه خطای آخر شبیه هماند و یک ریشه دارند: نبود مالک برای خودِ فهرست کاربران. وقتی یک نفر مشخص، ماهانه جوابِ «چه کسی حساب دارد و چرا» را بدهد، خطاهای ۸ تا ۱۰ خودبهخود نمیتوانند تکرار شوند؛ جایی که مالک هست، حساب بلااستفاده عمر نمیکند.
روال ماهانهٔ کمینهدسترسی؛ چرخهای که کار میکند
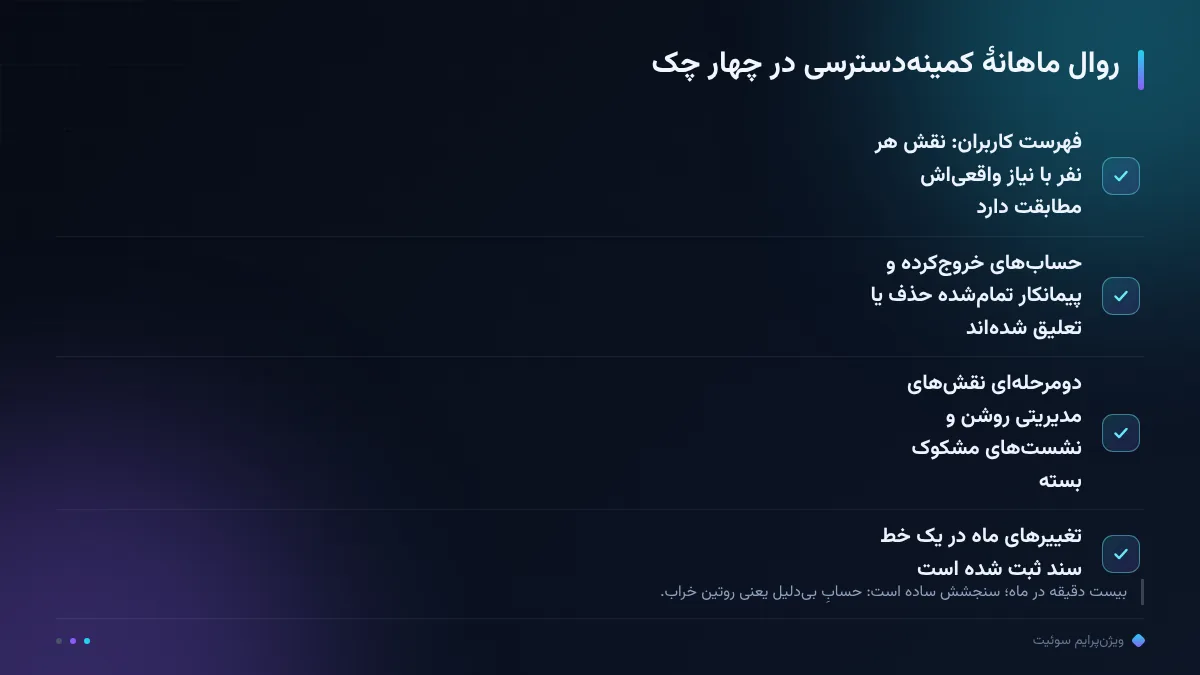
روال ماهانهٔ کمینهدسترسی را در چهار چک بنویسید و تقویم کنید. اول فهرست کاربران: نقش هر نفر کنار نیاز واقعیاش؛ نقشِ اضافه، تنزل میگیرد. دوم حسابهای مرده: خروجکردهها و پیمانکار تمامشده همان جلسه حذف یا تعلیق میشوند. سوم لایهٔ ورود: دومرحلهایِ نقشهای مدیریتی روشن، نشستهای فعال مشکوک بسته، لاگ ورودهای ناموفق نگاهشده.
چهارم سند: تغییرهای همین ماه — اضافهشده، حذفشده، تغییرِ نقش — در یک خط ثبت میشود تا روند چندماهه دیده شود. کل روتین، بیست دقیقه در ماه است؛ سنجیدنش هم ساده است: اگر در ممیزی، حسابی پیدا شد که هیچکس دلیلش را نمیداند، روتین یا اجرا نمیشود یا کافی نیست.
برای تیمهایی که همین روتین را میخواهند بدون افزونهبازی و با پشتیبانی سازمانی اجرا کنند، صفحهٔ امنیت و معماری امنیتی سوئیت معماری و لایههای امنیتی سوئیت را نشان میدهد؛ اصل، همان است: دسترسیِ مکتوب، بازبینیشده و قابلردیابی. بقیهٔ کار، تکرار است نه پیچیدگی؛ و اگر روزی تیم بزرگ شد، همین چکها به سند پذیرش همکار تازه تبدیل میشوند.
جمعبندی؛ ده خطا، یک قاعده
جمعبندی در یک قاعده: به هر نفر، کمترین دسترسیِ لازم برای کارش، بهمدتِ کمترین زمانِ لازم — و این قاعده را ماهانه با چک بازبینی کنید. ده اشتباه این راهنما همه شکستهای همین قاعدهاند: نقشِ اضافه، حساب مشترک، رمز تکراری، دومرحلهایِ خاموش، ورودِ قابلحدس، حسابِ بیصاحب، انتقالنکردن مالکیت و بازبینینکردن.
از کجا شروع کنید؟ از سهتاییِ پرریسک: نقش مدیر برای همه، نبود دومرحلهای، حسابهای خروجکرده. اصلاح این سه در یک ساعت ممکن است و بیشترین بخش سطح حمله را میبندد؛ دو خطای دیگر را در روتین ماهانه بچینید. نقشهٔ کامل خوشه — از بکاپ تا بازیابی — در هاب امنیت و پشتیبانگیری وردپرس کنار هم است؛ مدیریت کاربرانِ منظم، اولین و ارزانترین حلقهٔ آن زنجیره است.
یک یادآوری آخر برای مدیران: این قاعدهها را در سند پذیرش همکار تازه هم بنویسید — حساب شخصی، نقشِ کمینه، دومرحلهای از روز اول. به این ترتیب خطاها از ریشه کم میشوند و روتین ماهانه، بهجای اصلاح مداوم، فقط نظارت سبک میماند؛ همان فاصلهٔ میان مدیریت کاربرانِ فعال با مدیریت کاربرانِ آتشنشانی.
رصد ما، رشد شما.
سؤالات پرتکرار
کمخطرترین نقش برای نویسندهٔ مهمان کدام است؟
نقش «نویسنده»: پیشنویس میسازد اما حق انتشار ندارد؛ انتشار با ویرایشگر یا مدیر انجام میشود. نقش مدیر فقط برای یکیدو نفرِ مسئول نگه داشته شود.
ورود دومرحلهای را از کجا فعال کنم و برای چه کسانی؟
با افزونهٔ معتبر دومرحلهای یا لایهٔ ورود هاست؛ حداقل برای همهٔ نقشهای مدیر و ویرایشگر اجباری باشد. در سوئیت ورود سازمانی با رمزنگاری HMAC-SHA256 و AES-256 پشتیبانی میشود.
همکاری از تیم رفت؛ دقیقاً چه کارهایی لازم است؟
همان روز حسابش حذف یا تعلیق شود، نشستهای فعال بسته شود، رمزهای مشترکی که دیده تعویض شود و مالکیت محتوایش به حساب فعال منتقل گردد؛ همهاش در یک خطِ سند ثبت شود.
فهرست کاربران را هر چند وقت یکبار بازبینی کنیم؟
ماهانه؛ بیست دقیقه برای چهار چک: نقشها، حسابهای مرده، لایهٔ ورود و ثبت تغییرها. اگر در ممیزی حسابِ بیدلیل پیدا شد، یعنی روتین یا اجرا نمیشود یا کافی نیست.
توسعهدهندهٔ موقت به دسترسی مدیر نیاز دارد؛ چکار کنیم؟
حساب اختصاصی موقت با نقشِ لازم، تاریخ پایان مشخص و حذف قطعی در همان پایان کار؛ هیچ حساب مشترکی تعریف نشود و لاگ تغییرها تا تحویل نگه داشته شود.