راهنمای کامل امنیت وردپرس؛ از صفر تا اجرا
- توالی اجرای امنیت وردپرس؛ اول چه، بعد چه
- گام صفر؛ پیش از هر تغییر، پشتیبان کامل بگیرید
- بهروزرسانی هسته، قالب و افزونهها را ببندید
- رمزها و دسترسیها؛ لایهٔ کمهزینه و پراثر
- درب ورود را تنگ کنید؛ محدود کردن تلاش ورود
- پایش تغییر فایلها؛ تشخیص زودتر از آسیب
- ریتم ماهانه؛ چطور این پنج گام ادامهدار بمانند
- جمعبندی؛ نقشهٔ اجرا در یک برگه
برخلاف مقالهٔ چکلیست امنیت وردپرس از پایه؛ ۱۴ مورد قبل از انتشار که چهارده مورد روز صفر را فهرستوار یکجا میدهد، این مقاله ترتیب اجرا را میبندد: روی سایتی که همین حالا کار میکند، اول چه، بعد چه. فهرست بدون ترتیب، تیم را وسط راه گم میکند؛ از کجا شروع شود نمیداند و کار نیمهکاره میماند. ترتیب ما از منطق ریسک آمده است: هر گام، شرط امنِ اجرای گام بعدی است.
چرا این کار اهمیت دارد؟ چون وردپرس سهم بزرگی از وب را در دست دارد: طبق W3Techs حدود ۴۳ درصد از کل وبسایتهای جهان با وردپرس ساخته شدهاند (تاریخ گردآوری: آبان ۱۴۰۵)؛ همین محبوبیت، سایتهای وردپرسی را هدفِ همیشگی اسکنهای خودکار میکند. خبر خوب این است که به تجربهٔ ما بیشتر نفوذها از حفرههای ساده و شناختهشده میآید — بهروزرسانی عقبافتاده، رمز تکراری، دسترسی فراموششده — و همانهاست که توالی پنجگامی میبندد.
توالی اجرای امنیت وردپرس؛ اول چه، بعد چه
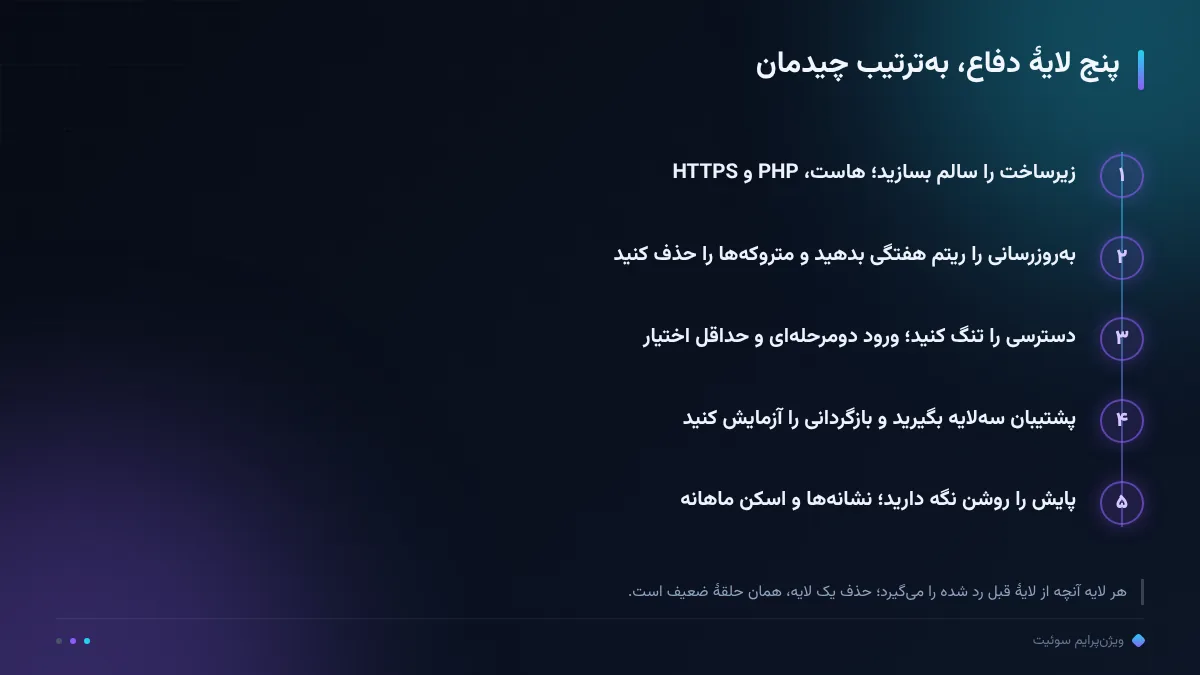
توالی پیشنهادی ما پنج گام دارد و منطقش شرطی است. گام اول پشتیبان کامل بیرون از هاست است، چون بدون نسخهٔ برگشتپذیر هیچ تغییری امن نیست. گام دوم بهروزرسانی است، چون حفرههای شناختهشدهٔ افزونههای قدیمی، رایجترین درِ ورود اسکنرهاست. گام سوم رمز و دسترسی است، چون حسابهای فراموششده با نقش مدیر، درِ داخلی نفوذند. گام چهارم محدودکردن تلاش ورود است، چون فشار حدسهای خودکار را از سرِ فرم ورود برمیدارد. و گام پنجم پایش تغییر فایلهاست، چون از آن پس هر تغییر ناشناس را همان روز میبینید.
این ترتیب برای سایتی است که منتشر شده و کار میکند. برای سایت تازهای که هنوز محتوایی ندارد، فهرست روز صفر کارآمدتر است و در مقالهٔ خواهرش آمده؛ برای سایت هکشده هم اول پاکسازی و بازیابی لازم است و بعد این توالی نشسته میشود. و یک مرز صادقانه: هیچ توالیای خطر را صفر نمیکند؛ هدف، کوچککردن سطح حمله با کمترین هزینهٔ فنی است.
گام صفر؛ پیش از هر تغییر، پشتیبان کامل بگیرید
گام صفر جزو پنج گام اصلی نیست؛ شرط اجرای همهٔ آنهاست: پشتیبان کامل از فایلها و پایگاه داده، در مقصدی بیرون از همان هاست. نسخهای که روی همان سرور میزبان میماند، وقتی سرور درگیر مشکل است در دسترس نیست؛ برای همین مقصد جدا — فضای ابری مستقل یا حافظهٔ محلی — شرط اول پشتیبانِ واقعی است. ریتم هم به میزان تغییر سایت شما بسته است: فروشگاه با سفارش روزانه، روزانه؛ سایت معرفیمحور با تغییرهای ماهانه، هفتگی.
معیار قبول این گام، دانلود شدن نیست؛ بازگردانی است. به تجربهٔ ما بکاپی که در چند ماه گذشته بازگردانی نشده، بکاپ نیست، فرض است: هر ماه یکبار روی محیط آزمایشی یا زیردامنهٔ موقت، یک بازگردانی کامل را تمرین کنید و زمان آن را یادداشت کنید. همین تمرین کوتاه، در روز حادثه فرقِ «چند ساعت دردسر» و «چند هفته فاجعه» را میسازد.
بهروزرسانی هسته، قالب و افزونهها را ببندید
بعد از پشتیبان، بزرگترین ریسک را با کمترین هزینه ببندید: بهروزرسانی. ترتیب داخل این گام هم مهم است — اول افزونهها یکییکی، بعد قالب و در پایان هسته — و بعد از هر گروه یک تست کوتاه: صفحهٔ اصلی، یک نوشته، فرم تماس و صفحهٔ ورود. افزونههای غیرفعالِ مانده را کامل حذف کنید؛ اسکنرها برای همان فایلهای بیاستفاده حفرهٔ شناختهشده میجویند.
به تجربهٔ ما ترسِ بهروزرسانی بیشتر از خطر واقعی آن است؛ ترس وقتی منطقی میشود که بهروزرسانی بدون پشتیبان تازه و بدون تست انجام شود. دو قاعده را در همین مرحله ببندید: هیچ بهروزرسانی بدون پشتیبانِ همان روز، و هیچ بهروزرسانی بدون پنج دقیقه تست بعد از اجرا. آیین کامل — محیط آزمایشی، ترتیب افزونهها و پایش چهلوهشتساعته — را در آموزش گامبهگام آپدیت هسته و افزونههای وردپرس جداگانه باز کردهایم.
افزونهای که سالها بیبهروزرسانی مانده، انتخاب نیست؛ جایگزینش کنید. نگهداشتن یک افزونهٔ رهاشده بهخاطر یک قابلیت حاشیهای، هزینهاش را بعداً با بحران پس میدهید. فهرست افزونههای نصبشده را هم ماهانه مرور کنید تا اضافهها و تکراریها حذف شوند.
رمزها و دسترسیها؛ لایهٔ کمهزینه و پراثر
گام سوم به هویتها برمیگردد: رمزهای بلند و یکتا برای همهٔ حسابها، ورود دومرحلهای برای حسابهای مدیریتی و بازبینی کامل فهرست کاربران. در همین گام چهار مورد را چک کنید: مدیرهای اضافه، حسابهای کارمندان رفته از شرکت، نقشهای پهنتر از نیاز واقعی و حسابهایی که ایمیلشان مرده است. قاعدهٔ حداقل دسترسی را جدی بگیرید: نویسنده به نقش نویسنده نیاز دارد، نه به نقش ویرایشگر کلان.
به تجربهٔ ما بیشتر نفوذها از درِ داخلی میآید نه از حملهٔ پیچیده: رمز مشترک تیمی، دسترسی فراموششدهٔ یک پیمانکار قدیمی یا نشست باز روی لپتاپ گمشده. نشستهای فعال را از پیشخوان ببندید، خروج اجباری دورهای را فعال کنید و با هر تغییر تیم، تغییر رمز و ابطال نشستها را همان روز اجرا کنید. این لایه هزینهٔ مالی ندارد و اثرش از بیشتر افزونهها بیشتر است.
درب ورود را تنگ کنید؛ محدود کردن تلاش ورود
گام چهارم فشار خودکار را کم میکند: محدودکردن تلاش ورود یعنی بعد از چند اشتباه پیاپی، همان نشانی مدتی قفل شود. اسکنرها رمز را حدس نمیزنند، فهرست را امتحان میکنند؛ قفلِ سه تا پنج تلاش، امتحان فهرستهای چندمیلیونی را عملاً بیاثر میکند. پیام خطا را هم دقیق نکنید: «نام کاربری یا رمز اشتباه است» کافی است؛ جداگانه نگفتن اینکه کدام اشتباه است، نصف راه را به مهاجم میبندد.
این لایه را با ورود دومرحلهای ترکیب کنید؛ ترکیب، سر و صدای اسکنرها را از گزارشهای شما کم میکند. معیار قبول را هم از امروز ببندید: یک آزمون عمدی با رمز اشتباه باید قفل را فعال کند و به مدیر اطلاع بدهد؛ اگر اطلاعرسانی نیامد، پیکربندی ناتمام است. این آزمون سهدقیقهای، بیشتر پیکربندیهای نیمهکاره را پیش از روز واقعی لو میدهد.
پایش تغییر فایلها؛ تشخیص زودتر از آسیب
گام پنجم چشمِ سایت شماست: پایش تغییر فایلها یعنی هر تغییر در فایلهای هسته، قالب و افزونهها ثبت و گزارش شود. اهمیتش در تشخیص است؛ بدافزارهای جاافتاده معمولاً ماهها بیصدا لینک تزریق میکنند و تنها راه دیدنشان در زمان درست، مقایسهٔ نسخهها با نسخهٔ سالم است. هر هشدار بحران نیست: بهروزرسانیهای برنامهریزیشده هم تغییر فایل میسازند؛ برای همین گزارش پایش را کنار تقویم بهروزرسانی بخوانید، نه جدا از آن.
راهاندازی ساده است: افزونهٔ پایش معتبر، مقایسهٔ هفتگی با نسخهٔ سالم و اطلاعرسانی ایمیلی برای تغییرهای ناشناس. دو هفتهٔ اول تنظیم میبرد تا هشدارهای بیخطر از مشکوک تفکیک شوند؛ این دوره را صبورانه بگذرانید و هشدار بیپاسخ نگذارید. یک قاعدهٔ سفت هم بگذارید: فایل مشکوک را خودتان ویرایش نکنید؛ نسخهٔ سالم را بازگردانی کنید یا کمک بگیرید.
ریتم ماهانه؛ چطور این پنج گام ادامهدار بمانند
توالی پنجگامی یکبار اجرا نمیشود؛ به ریتم ماهانه تبدیل میشود. جدول زیر را به تجربهٔ ما از پروژههای نگهداری جمع کردهایم؛ زمانها تقریبیاند و با اندازهٔ سایت شما کم و زیاد میشوند:
| گام | تکرار پیشنهادی | زمان تقریبی هر بار |
|---|---|---|
| پشتیبان کامل و آزمون بازگردانی | روزانه تا هفتگی + آزمون ماهانه | ۱۵ تا ۳۰ دقیقه |
| بهروزرسانی هسته، قالب و افزونهها | هفتگی؛ فوریها همان روز | ۳۰ تا ۶۰ دقیقه با تست |
| بازبینی رمز، نقشها و نشستها | ماهانه؛ و در هر تغییر تیم | ۱۰ تا ۲۰ دقیقه |
| بازبینی گزارش محدودیت ورود | ماهانه | ۵ تا ۱۰ دقیقه |
| مرور هشدارهای پایش فایل | هفتگی | ۱۰ دقیقه |
این اعداد تجربهٔ ما از پروژههای نگهداری است؛ برای سایت شما بزرگتر یا کوچکتر میشود، اما حذف هیچ سطرش توصیه نمیشود.
ریتم را در تقویم بگذارید، نه در حافظه: سه بازهٔ مشخص در ماه، جمعاً حدود یک ساعت تا نود دقیقه. اگر تیم ندارید، همین ریتم کوچک از هیچ بودن بهتر است؛ اگر تعداد سایتها زیاد است، خودکارسازی معنا پیدا میکند و بحث پلتفرم و انتشار خودکار پیش میآید.
جمعبندی؛ نقشهٔ اجرا در یک برگه
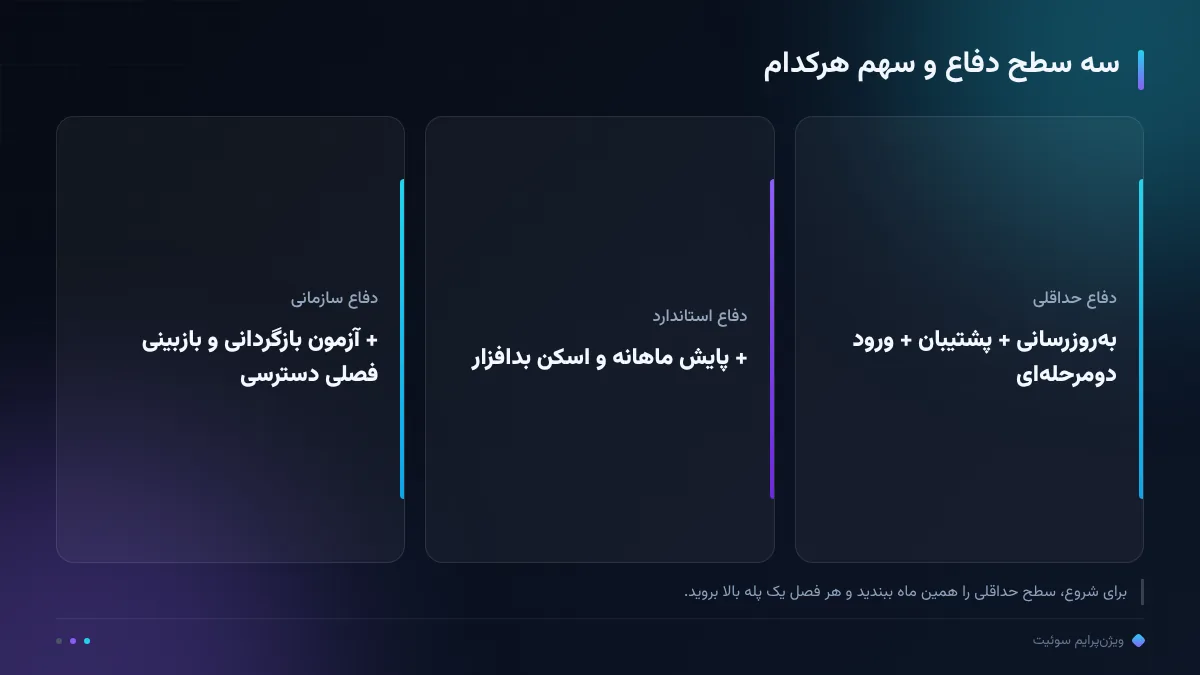
نقشهٔ نهایی پنج سطر دارد: پشتیبان آزمایششده بیرون از هاست؛ بهروزرسانی با ترتیب افزونه، قالب، هسته و تستِ بعدش؛ حداقل دسترسی با ورود دومرحلهای؛ قفل تلاش ورود با آزمون عمدی؛ و پایش تغییر فایلها با مرور هفتگی. ترتیب را نگه دارید؛ هر گام شرط اجرای گام بعدی است. چکلیست پایان اجرا را در کارت همین بخش گذاشتهایم تا روز اجرا تیک بخورد.
اگر پیش از اجرا میخواهید بدانید وضعیت فعلی دامنهتان کجاست، ممیزی رایگان دامنه نقطهٔ شروع بیهزینه است؛ خروجیاش میگوید کدام لایه عقب مانده است. این لایهها در قالب پلتفرم هم قابل دیدن است: ویژگیهای امنیتی و انتشار خودکار سوئیت و پلتفرم سوئیت ویژنپرایم را ببینید؛ شواهد اجرای منظم در مطالعات موردی و شواهد سوئیت گرد آمده و نقشهٔ کامل خوشه — از بکاپ تا بازیابی — در هاب امنیت و پشتیبانگیری است.
حرف آخر: هیچ سایتی صددرصد امن نمیشود؛ سایت خوب سایتی است که حفرههای شناختهشدهاش بسته، پشتیبانش آزمایششده و تغییرهای ناشناسش همان روز دیده میشود. همین پنج گام، با همین ترتیب، بیشتر ریسکهای واقعی را میبندد؛ بقیهٔ راه، ریتم است.
رصد ما، رشد شما.
سؤالات پرتکرار
اگر سایت الان انتشار شده و از صفر شروع میکنیم، اولین کار چیست؟
پشتیبان کامل بیرون از هاست و یک بازگردانی آزمایشی؛ بعد بهروزرسانی هسته، قالب و افزونهها. هیچ تغییری پیش از پشتیبان آزمایششده اجرا نشود.
چند مدیر و چه نوع رمزی درست است؟
یک مدیر یکتا برای هر انسان و حداقل دسترسی برای بقیه؛ رمز بلند و یکتا بههمراه ورود دومرحلهای برای حسابهای مدیریتی. به تجربهٔ ما بیشتر نفوذها از دسترسیهای فراموششده میآید، نه از حملهٔ پیچیده.
پشتیبانگیری چقدر تکرار شود؟
متناسب با تغییر: فروشگاه با سفارش روزانه، روزانه؛ سایت معرفیمحور، هفتگی. نسخه را بیرون از هاست نگه دارید و هر ماه یک بازگردانی آزمایشی انجام دهید.
محدودکردن تلاش ورود بهتنهایی کافی است؟
نه؛ گام چهارم از پنج گام است. رمز و نقشهای درست پیش از آن بسته میشود و پایش تغییر فایلها بعد از آن فعال میشود تا تشخیص هم پوشش داده شود.
پایش تغییر فایلها هشدار زیاد میدهد؛ چکار کنیم؟
دو هفتهٔ اول طبیعی است؛ بهروزرسانیهای برنامهریزیشده را در تقویم ثبت کنید تا از تغییر ناشناس تفکیک شوند. هشدار بیپاسخ نماند و فایل مشکوک را دستی ویرایش نکنید.
افزونهٔ امنیتی همهٔ این کارها را نمیکند؟
بخشی را؛ افزونه ابزار است نه توالی. پنج گام را شما به ترتیب میبندید و افزونه چند لایه — مثل قفل ورود یا پایش — را خودکار نگه میدارد.