بازیابی سایت هکشده به زبان ساده؛ بدون اصطلاح فنی
در همین خوشه، آموزش گامبهگام بازیابی سایت هکشده؛ از قرنطینه تا بازگشت امن با ترتیب رسمی و واژگان فنی نوشته شده است؛ آن مقاله برای مدیر سایت و تیم فنی است که هر مرحله را با جزئیات اجرا میکند. این راهنما سادهتر شروع میکند؛ برای صاحب فروشگاه یا بلاگی که اصطلاح فنی نمیخواهد و فقط میخواهد بداند همین حالا چه کند، به چه ترتیبی، و کجاها لازم نیست خودش را اذیت کند.
قرار ما مثل بقیهٔ راهنماهای به زبان سادهٔ ماست: هیچ اصطلاحی تعریف نمیکنیم و همهچیز را با تصویر روزمره میگوییم. و از اول صادق باشیم: هیچ سایتی مصون نیست — وردپرس که حدود ۴۳ درصد همهٔ وبسایتها را میسازد (W3Techs، تاریخ گردآوری: آبان ۱۴۰۵)، طبیعتاً هدف پرتقاضایی است — اما بازگشت همیشه ممکن است. هدف این متن ترساندن نیست؛ برداشتن ترس است، با یک ترتیب درست.
بازیابی سایت هک شده؛ مثل خانهای که شیشهاش شکسته
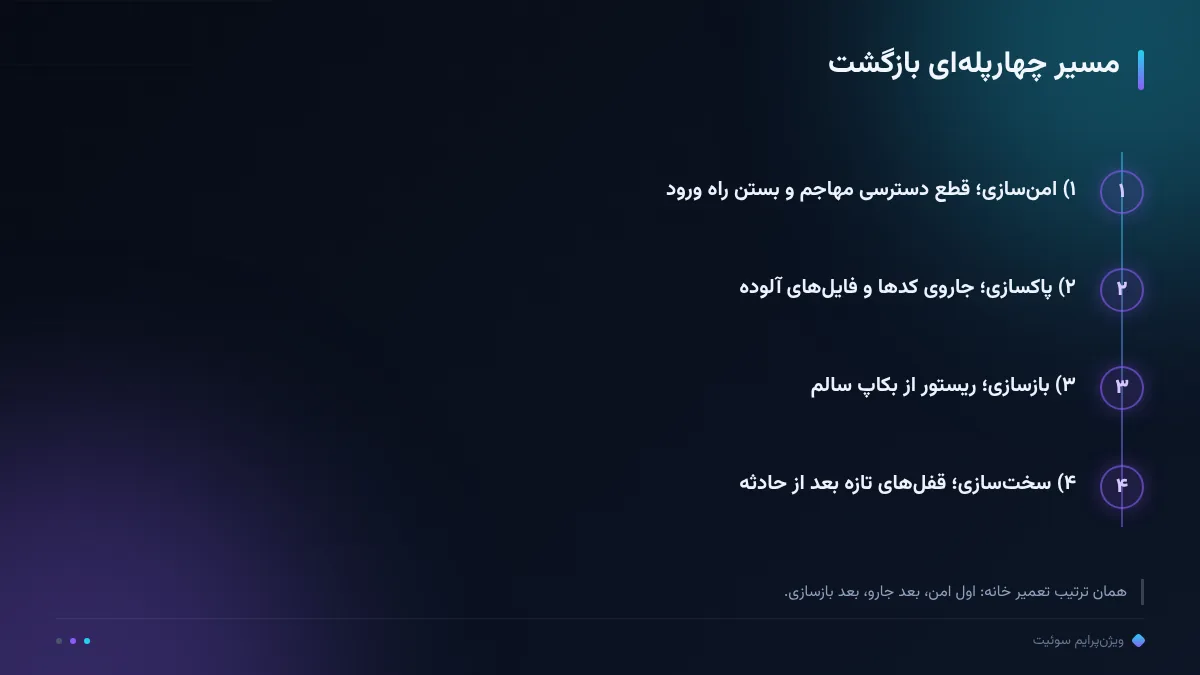
خانهای را تصور کنید که یک شیشهاش شکسته. اول چه میکنید؟ جارو نمیکنید؛ اول مطمئن میشوید کسی داخل نیست و ورودی را موقت میبندید. بعد جارو میکنید و خردهشیشهها را جمع میکنید. بعد شیشهٔ نو میگذارید و در پایان، قفلها را عوض میکنید. این ترتیب — امنسازی، جارو، بازسازی، قفل تازه — عمدی است و جابهجایش هزینهٔ دوباره دارد.
بازیابی سایت هکشده دقیقاً همین چهار پله است: امنسازی یعنی قطع دسترسی مهاجم و بستن راه ورود دوباره؛ پاکسازی یعنی پیدا کردن و برداشتن کدهای آلوده؛ بازسازی یعنی برگرداندن سایت از یک بکاپ سالم؛ و سختسازی یعنی قفلهای تازه تا حادثه تکرار نشود. در اصطلاح فنی به اینها قرنطینه، پاکسازی، ریستور و سختسازی میگویند — اسمش فرق دارد، کارش همان است.
چرا ترتیب مهم است؟ ریستور قبل از پاکسازی یعنی برگرداندن آلودگی از بکاپ آلوده؛ جارو قبل از بستن ورودی یعنی آمادهشدن دوباره برای مهاجمی که هنوز کلید دارد. هر پله برای پلهٔ بعدی امنیت میسازد؛ برای همین در ادامه هم به همین ترتیب جلو میرویم.
نشانهها؛ سایت قبل از حرف زدن، علامت میدهد
سه نشانهٔ پرتکرار: اول، ریدایرکت عجیب — آدرس سایتتان باز میشود ولی به سایت دیگری میپرد، معمولاً فقط برای بازدیدکنندههایی که از گوگل میآیند. دوم، پیام گوگل زیر نتیجهٔ جستجوی شما: «این سایت ممکن است هک شده باشد»؛ گوگل خودش به بازدیدکننده هشدار میدهد و کلیکها همانجا میریزند. سوم، کندی ناگهانی یا خطاهای عجیب که با هیچ تغییری از سمت شما توضیح ندارد.
نشانههای ساکتتر هم هست: فایلهای ناشناس در فایلمنیجر هاست، کاربر مدیری که شما نساختهاید، صفحاتی در نتایج جستجو که شما نساختهاید، یا ایمیلهای گزارش اسپم از دامنهٔ خودتان. دیدن یکی از اینها زنگ خطر نیست؛ تیک اولِ چکلیست بررسی است.
و نکتهٔ مثبت: تشخیص، خبر خوب است. مثل ترک شیشه، هر روز دیرتر یعنی پاکسازی سختتر؛ روزی که میبینید، بهترین روزِ شروع است.
بررسی سریع خودتان هم سه دقیقه میبرد: سایت را از یک مرورگر ناشناس باز کنید و ببینید کجا فرود میآید؛ نام سایت را در گوگل سرچ کنید و زیر نتیجه را بخوانید؛ و فایلمنیجر هاست را مرتب کنید تا تاریخ آخرین تغییر فایلها دیده شود. همین سه قدم، حالت «حدس میزنم» را به حالت «میدانم» تبدیل میکند و تصمیم پلهٔ بعد ممکن میشود.
اولین ۳۰ دقیقه؛ سه کار ساده
دقیقهٔ ۰ تا ۵: آرامش و ممنوعیت پاککردن. وسوسهٔ «همهچیز را حذف کنم» قوی است، ولی پاککردن عجولانه دو چیز را با هم میبرد: شواهدی که میگوید نفوذ از کجا آمده، و نسخههایی که شاید هنوز قابل استفاده باشند. فقط نگاه کنید؛ دست نزنید.
دقیقهٔ ۵ تا ۲۰: از وضعیت فعلی بکاپ بگیرید — حتی آلوده. فایلها و دیتابیس را جدا از هاست ذخیره کنید. چرا بکاپِ چیزِ آلوده؟ دو دلیل: اگر در مسیر بازیابی چیزی خراب شد، نقطهٔ برگشت دارید؛ و بعد از پاکسازی، برای بررسی «چه چیزی اضافه شده بود» به همان نسخه نیاز دارید. مثل عکس گرفتن از صحنه، قبل از مرتبکردن اتاق.
دقیقهٔ ۲۰ تا ۳۰: رمزها را عوض کنید — هاست، پنل مدیریت سایت و ایمیلی که همهٔ حسابها به آن گره خورده. این کار را از یک دستگاه سالم و شبکهٔ سالم انجام دهید، نه از همان رایانهای که شاید خودش آلوده باشد. رمزهای تازه را هم بیرون از ذهن و در جای امن نگه دارید.
بعد از این ۳۰ دقیقه، اگر ادامهٔ مسیر برایتان سنگین است، میزبان یا تیم فنی را در جریان بگذارید. این عقبنشینی نیست؛ بخشی از کارِ درست است — همانطور که شیشهٔ خانه را هم شیشهبر عوض میکند، نه شما.
در همین ۳۰ دقیقه دو کار را هم شروع نکنید: هاست و دامنه را جابهجا نکنید و بستهبودن سایت را رسماً اعلام نکنید — بینظمی لحظهٔ حادثه، دقیقاً همان چیزی است که مهاجم منتظرش است. یک فهرست کوتاه هم بنویسید: چه چیزی درست قبل از حادثه عوض شد؟ افزونهٔ تازه، قالب تازه، رمز تازه. همین فهرست، بعداً نقشهٔ راه نفوذ میشود.
پاکسازی؛ جارو کردن قبل از بازسازی
جارو در خانه یعنی برداشتن خردهشیشهها، نه فقط تکههای بزرگ. در سایت هم پاکسازی یعنی پیدا کردن همهٔ فایلها و کدهای اضافهشده، نه فقط آنچه در صفحهٔ اول دیده میشود. ابزارهای امنیتی معتبر سایت را اسکن میکنند و فهرست مشکوکها را میدهند؛ برای انتخاب ابزار، مقایسهٔ بهترین افزونههای امنیتی؛ کدام برای شما مناسب است؟ جدول مقایسهاش را دارد.
کجاها معمولاً آلودگی پنهان میماند؟ به تجربهٔ ما سهجا: افزونههای غیرفعال و قدیمی که سالها دست نخوردهاند، پوشهٔ آپلود که فایلهای ناشناس داخلش جا میشود، و کدهای تزریقی در انتهای صفحات که بازدیدکننده نمیبیند ولی گوگل میبیند. اسکن بهعلاوهٔ مرور فایلهای تغییریافتهٔ اخیر، همین سهجا را روشن میکند.
قاعدهٔ جارو این است: چیزی که مطمئن نیستید مال چیست، حذف نکنید — یادداشت کنید. پاکسازیِ درست یعنی هر حذف، با دلیل و روی نسخهٔ پشتیبانِ وضعیت فعلی. جزئیات فنی و ترتیب رسمی این مرحله در راهنمای گامبهگام بازیابی سایت هکشده آمده است؛ همینجا نقشهٔ ذهنیاش کافی است.
ریستور از بکاپ سالم؛ بازگشت به خانه
بازسازی خانه یعنی شیشهٔ نو در قاب تمیز. بازسازی سایت یعنی برگرداندن فایلها و دیتابیس از یک بکاپ سالم — نسخهای از قبلِ حادثه که خودش آلوده نیست. سختترین قسمتش پیدا کردن بکاپ سالم است، نه ریستور کردنش: اگر بکاپهایتان داخل همان هاست ذخیره میشوند، اول مطمئن شوید خودشان آلوده نشده باشند.
ریستور را میشود با ابزار هاست یا افزونهٔ بکاپ انجام داد؛ گامبهگامش در آموزش گامبهگام ریستور بکاپ وردپرس؛ بازیابی سایت بدون استرس آمده است. بعد از ریستور، همان روز دوباره اسکن کنید: اگر نشانهها برگشتند، یعنی نسخهٔ بکاپ آلوده بوده یا فایلی جا مانده؛ برگردید به پاکسازی و دوباره بیایید. این رفتوبرگشت طبیعی است، شکست نیست.
و اگر اصلاً بکاپ ندارید؟ صادق باشیم: مسیر سختتر است ولی بسته نیست؛ پاکسازی دستی با کمک متخصص سایت را برمیگرداند — فقط طولانیتر، و با کسریهایی که شاید قابل جبران نباشند. برای اینکه دفعهٔ بعد این بخش را نخوانید، روند بکاپ منظم را از همین هفته بسازید؛ آموزش گامبهگام بکاپ منظم وردپرس؛ روندی که کار میکند همان روند ساده را نشان میدهد.
سختسازی؛ قفلهای تازه بعد از حادثه
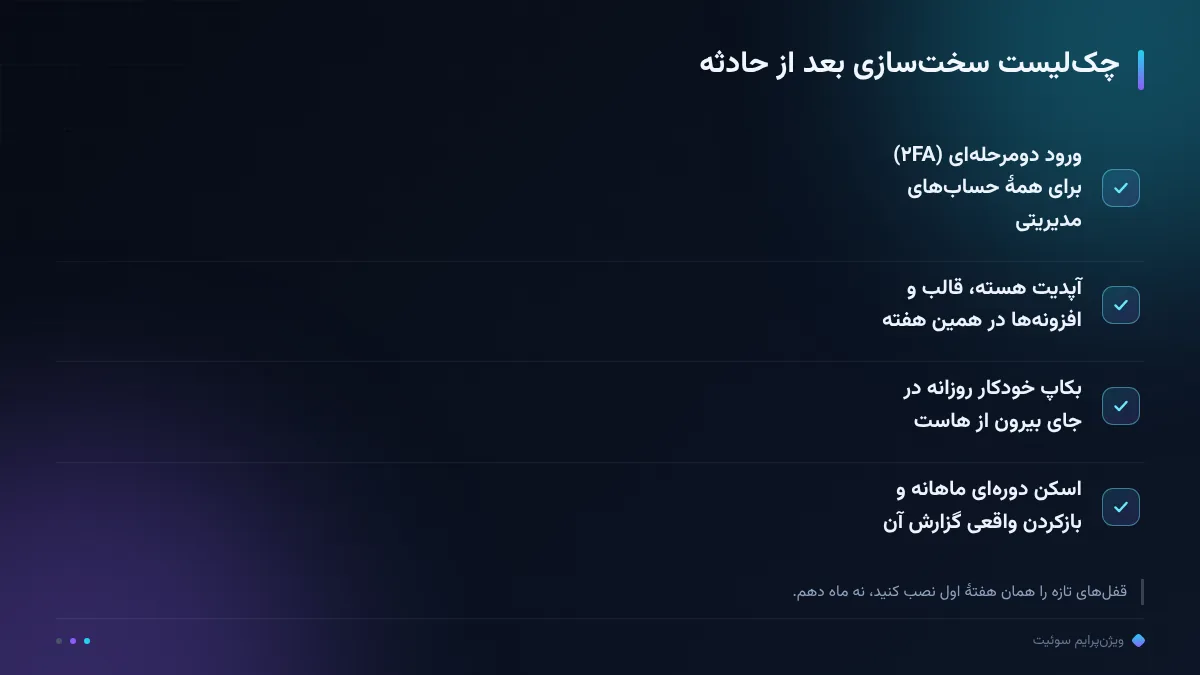
خانه بعد از حادثه قفل نو میخواهد، نه فقط شیشهٔ نو. سایت هم همینطور: ورود دومرحلهای (۲FA) یعنی حتی کسی که رمز را دارد، بدون کد دوم وارد نمیشود — این یک قفل است، نه گزینهٔ لوکس. آپدیت هسته، قالب و افزونهها هم پلهٔ بعدی است؛ به تجربهٔ ما بیشترین نفوذها از نسخههای کهنه میآیند، نه از هوشِ مهاجم.
سه قفل کوچکتر هم هست که یک روزه نصب میشوند: بکاپ خودکار روزانه در جایی بیرون از هاست، اسکن دورهای ماهانه که گزارشش را واقعاً باز کنید، و حذف افزونهها و کاربرانِ بدون استفاده. هر کدام یکی از راههای ورودی قبلی را میبندد. مرور فهرست کاربران مدیر را هم همان هفته انجام دهید: دسترسی افرادی که دیگر با پروژه کار نمیکنند حذف شود؛ هر حساب فراموششده، یک کلید زیر گلدان است.
این قفلها را میشود به حافظهٔ خودتان سپرد یا به سیستم: بکاپ خودکار و اسکن زمانبندیشده یعنی قفلها بدون یادآوری روزانه کار میکنند؛ صفحهٔ امنیت و پشتیبانگیری سوئیت همین ترکیب را بهعنوان بخشی از پلتفرم نشان میدهد. انتخاب با شماست؛ فقط قفل تازه را به ماه دهم موکول نکنید.
جمعبندی؛ هیچ سایتی مصون نیست، اما بازگشت همیشه ممکن است
سه جمله با خود ببرید. اول، ترتیب کار همهچیز است: امنسازی، پاکسازی، بازسازی، سختسازی — همان خانهای که شیشهاش شکسته. دوم، ۳۰ دقیقهٔ اول مال بکاپ وضعیت فعلی و تغییر رمزهاست، نه پاککردن عجولانه. سوم، حادثه وقتی تکرار میشود که قفل تازه نصب نشده باشد؛ ۲FA، آپدیت و اسکن دورهای ارزانترین بیمهٔ سایتاند. و یک نکتهٔ دلگرمکننده: سایتی که از بکاپ سالم برگشت معمولاً هیچ اثر دائمی از حادثه با خودش نمیبرد؛ آنچه میماند قفلهای تازهاند — و آنها به نفع خودتان است.
و جملهٔ آخر، همان که اول آمد: هیچ سایتی مصون نیست، اما بازگشت همیشه ممکن است. نقشهٔ کامل خوشه — از بکاپ تا افزونههای امنیتی — در هاب امنیت و پشتیبانگیری کنار هم است؛ شیشهٔ شکسته پایان دنیا نیست، ترتیب درستِ تعمیر است که خانه را برمیگرداند.
رصد ما، رشد شما.
سؤالات پرتکرار
اول از همه چه کنم اگر فهمیدم سایت هک شده؟
چیزی را پاک نکنید؛ اول از وضعیت فعلی بکاپ بگیرید (حتی آلوده)، بعد رمزهای هاست و پنل مدیریت را از یک دستگاه سالم عوض کنید. بعد سراغ پاکسازی و ریستور بروید؛ ترتیب کار در متن آمده است.
بدون بکاپ هم میشود سایت را برگرداند؟
بله، ولی سختتر: پاکسازی دستی با کمک متخصص و اسکن کامل سایت را برمیگرداند؛ فقط زمانش چند برابر است. ریستور از بکاپ سالم سریعترین راه بازگشت است.
نشانههای هکشدن سایت چیست؟
ریدایرکت عجیب به سایت دیگر، پیام «این سایت ممکن است هک شده باشد» در نتایج گوگل، کندی ناگهانی، فایلهای ناشناس در هاست و کاربر مدیری که شما نساختهاید.
بازیابی سایت هکشده چقدر طول میکشد؟
با بکاپ سالم معمولاً در حد یک روز کاری؛ پاکسازی دستی و سختسازی بسته به حجم سایت چند روز تا یک هفته طول میکشد.
چطور جلوی تکرار حادثه را بگیرم؟
ورود دومرحلهای برای همهٔ حسابهای مدیریتی، آپدیت منظم هسته و افزونهها، اسکن دورهای ماهانه و بکاپ خودکار روزانه بیرون از هاست؛ مقایسهٔ افزونههای امنیتی معتبر در بلاگ ما منتشر است.