آموزش گامبهگام SSL وردپرس؛ از نصب گواهی تا HTTPS کامل
- SSL و HTTPS دقیقاً چه کاری انجام میدهند؟
- چرا HTTPS برای سئو و اعتماد کاربر جدی است
- آموزش گامبهگام نصب SSL وردپرس در سه مسیر
- تنظیم وردپرس پس از نصب؛ از آدرس سایت تا ریدایرکت
- رفع خطاهای رایج؛ Mixed Content، لوپ ریدایرکت و گواهی نامعتبر
- پس از HTTPS؛ سنجش، سرچکنسول و نگهداشت گواهی
- جمعبندی؛ چکلیست کوتاه یک تغییر بیدردسر
آنچه کاربر در نوار آدرس میبیند — علامت قفل و پیشوند HTTPS — خروجی یک قرارداد رمزنگاری بین مرورگر و سرور است؛ اما در پشت همان قفل کوچک، یک زنجیرهٔ فنی قرار دارد: گواهی، دامنه، هاست، تنظیمات وردپرس و لینکهای داخل صفحات. اگر یکی از حلقههای این زنجیره جا بماند، سایت یا هشدار امنیتی میدهد یا بخشی از محتوایش لود نمیشود. برای همین ترتیب کار مهم است: اول گواهی، بعد آدرسها، بعد یکدستسازی، و آخر پایش.
این تغییر را بهعنوان «یک کار فنی خشک» نبینید؛ روزی که مرورگر کنار آدرس شما بنویسد اتصال امن نیست، کاربری که میخواست فرم تماس را پر کند یا سبد خرید را ببندد، فکر دیگری میکند. به تجربهٔ ما سایتهای ایرانی درست در همین نقطه، بخشی از تماسهای آمادهٔ خرید را از دست میدهند. خبر خوب این است که کل مسیر، با ترتیب درست، یک بعدازظهر کار است و ابزارهایش همه در دسترساند. اگر موضوع امنیت را کلان میبینید، چارچوب کاملش در هاب امنیت و پشتیبانگیری و نقطهٔ شروعش، ممیزیِ وضع فعلی است.
SSL و HTTPS دقیقاً چه کاری انجام میدهند؟
SSL — که امروز شکل استاندارد و جدیدترش TLS است — کاری میکند که دادههای میان مرورگر کاربر و سرور شما، مثل رمز عبور، اطلاعات فرم و جزئیات سفارش، در مسیر برای شخص ثالث ناخوانا باشند. سه اثر عملی دارد: اول، محتوا شنود نمیشود؛ دوم، دستکاریشده نمیشود و صفحهٔ همان میرسد که شما فرستادهاید؛ سوم، مرورگر هویت دامنه را با گواهی صادرشده راستیآزمایی میکند و مطمئن میشود شما همان سایتی هستید که ادعا میکنید. قفل کنار آدرس، خلاصهٔ همین سه تعهد است.
تفاوت HTTP و HTTPS را در رفتار مرورگرها هم میبینید: روی اتصال رمزنگارینشده، مرورگرهای رایج کنار آدرس برچسب هشدار میگذارند و فرمهای داخل صفحه را با پیام آغاز میکنند که ورودیها امن نیست. روی HTTPS این هشدارها جمع میشود و اعتماد بصری جایگزینش میشود. یک نکتهٔ ساده اما مهم: SSL فقط کانال را امن میکند، نه سایت را؛ سایتی که گواهی دارد اما رمز ضعیف و افزونهٔ ناامن، همانقدر آسیبپذیر است — لایهٔ امنیتی کامل را در مقایسهٔ بهترین افزونههای امنیتی وردپرس باز کردهایم.
چرا HTTPS برای سئو و اعتماد کاربر جدی است
اثر اول روی کاربر است و مستقیم: کاربری که هشدار «اتصال امن نیست» را میبیند، در بدترین حالت میرود و در بهترین حالت خریدش را نیمهکاره میگذارد؛ به تجربهٔ ما در فروشگاهها، همین هشدار بیش از هر عامل فنی دیگری، ترازو را به ضرر سایت میچرخاند. اثر دوم روی سئو است و غیرمستقیم اما واقعی: HTTPS شرط ورود به بازی است، نه معجزه؛ سایتی که هنوز روی HTTP است، از هشدار مرورگر و رفتار کاربر ضربه میخورد و هر بهینهسازی محتواییاش در همان قدم اول نشت میکند.
اثر سوم، فنی-سئویی است: برای شمارش صحیح در سرچکنسول، نسخهٔ HTTPS باید نسخهٔ اصلی و یکدست دامنه باشد؛ اگر هر دو نسخهٔ HTTP و HTTPS باز باشند و بینشان ریدایرکت نباشد، سیگنالها بین دو نسخه تقسیم میشود و گزارشها هم دوپاره میشوند. اثر چهارم، زیرساختی است: چند قابلیت مدرن مرورگر — از برخی اعلانها تا بخشی از قابلیتهای پرداخت و موقعیتیابی — فقط روی HTTPS فعال میشوند؛ یعنی نماندن روی HTTP، عملاً حذف شدن از قابلیتهای آیندهٔ وب است. جزئیات اثر HTTPS روی رتبه و ایندکس را جداگانه در آموزش HTTPS و سئو نوشتهایم و اینجا روی اجرا میمانیم.
آموزش گامبهگام نصب SSL وردپرس در سه مسیر
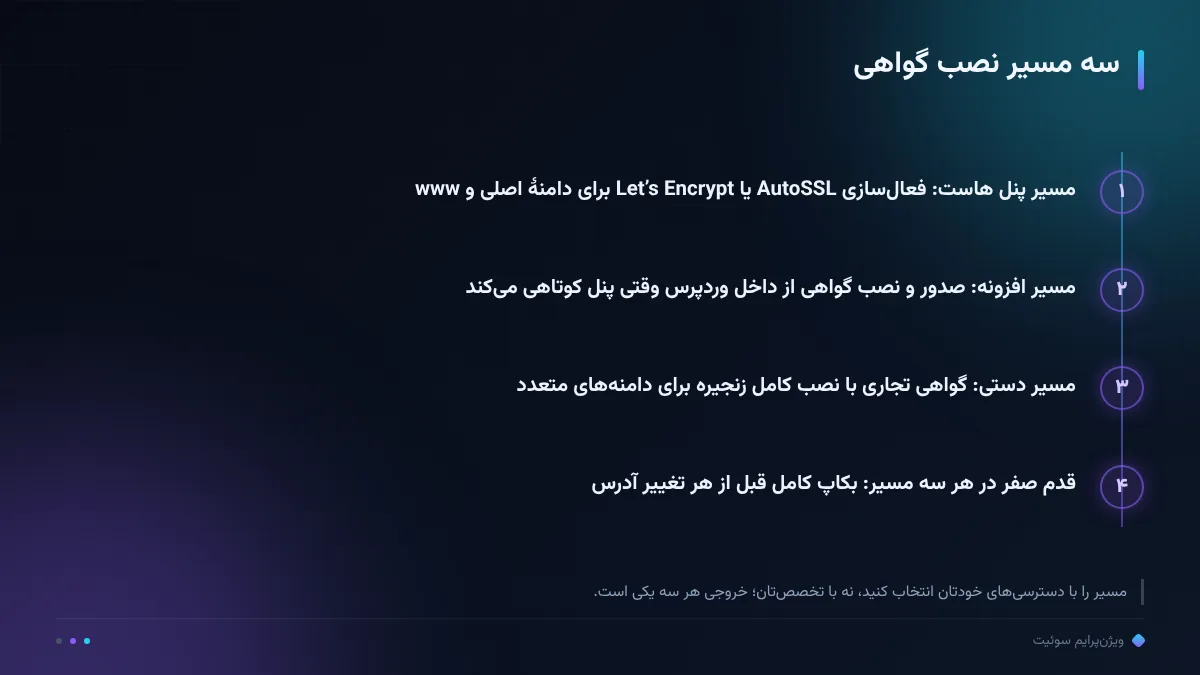
نصب گواهی در وردپرس سه مسیر اصلی دارد و انتخاب مسیر، بستگی به دسترسیهای شما دارد نه به تخصصتان. جدول زیر هر مسیر را با کاربرد درستش کنار هم میگذارد؛ در هر سه مسیر، خروجی موردانتظار یکی است: قفل سبز روی نسخهٔ HTTPS سایت، بدون هشدار گواهی.
| مسیر نصب | مناسب برای | نکتهٔ کلیدی |
|---|---|---|
| فعالسازی از پنل هاست (AutoSSL/Let’s Encrypt) | اکثر سایتهای اشتراکی؛ سریعترین راه | گواهی را روی دامنهٔ اصلی و www هر دو اعمال کنید |
| افزونهٔ وردپرس مدیریت گواهی | میزبانهایی که پنل ندارند یا سختگیرند | بعد از نصب، پنل هاست را برای تمدید خودکار بررسی کنید |
| نصب دستی گواهی تجاری | فروشگاههای بزرگ یا دامنههای چندتایی | زنجیرهٔ کامل گواهی (Chain) باید کامل نصب شود |
انتخاب نوع گواهی (ساده، Wildcard، تجاری) به تعداد زیردامنهها و حساسیت تراکنش بستگی دارد؛ هزینهٔ هر نوع را در راهنمای هزینهٔ هاست و دامنه باز کردهایم.
بهعنوان قدم صفر، قبل از هر کاری یک بکاپ کامل بگیرید؛ تغییر آدرس سایت و ریدایرکت، جایی است که اگر چیزی خراب شود، باید بتوانید در چند دقیقه برگردید. روند منظم بکاپ را در آموزش بکاپ منظم وردپرس نوشتهایم. بعد از بکاپ، مسیر را از جدول بالا انتخاب کنید و تا انتهای بخش بعد — یعنی تنظیمات وردپرس — بدون وقفه پیش بروید؛ توقف در میانهٔ راه، همانجایی است که سایت «نصف HTTPS» میشود و هشدارها شروع میشوند.
تنظیم وردپرس پس از نصب؛ از آدرس سایت تا ریدایرکت
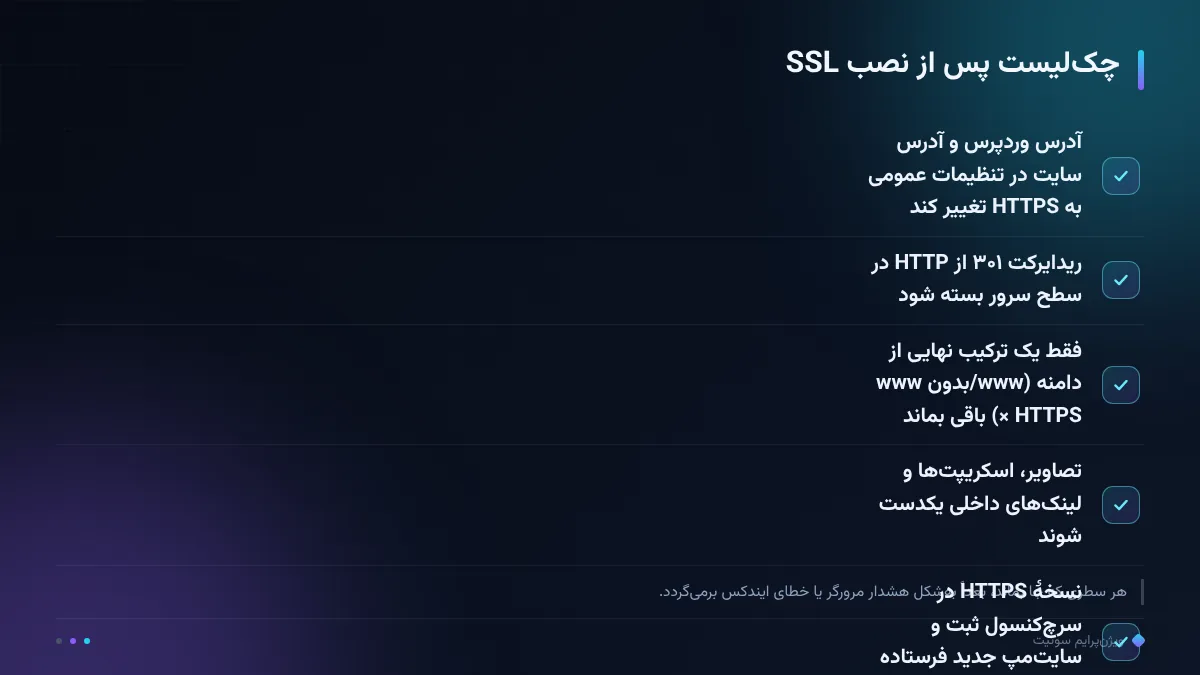
گواهی که نصب شده باشد اما وردپرس هنوز آدرسهایش را با HTTP صدا بزند، نصف کار است. چهار تنظیم را بهترتیب انجام دهید. اول، در تنظیمات عمومی وردپرس، هر دو آدرس «نشانی وردپرس» و «نشانی سایت» را از HTTP به HTTPS تغییر دهید؛ با این کار لینکهای مدیریتشده توسط وردپرس به نسخهٔ امن میروند. دوم، ریدایرکت ۳۰۱ از HTTP به HTTPS را در سطح سرور ببندید تا هر کاربری که آدرس قدیمی را میزند، یکباره به نسخهٔ امن برسد؛ انتخاب نوع ریدایرکت و جای درست اجرایش را در آموزش ریدایرکت ۳۰۱ و ۳۰۲ باز کردهایم.
سوم، یکدستسازی نسخهها را کامل کنید: فقط یکی از چهار ترکیب (با/بدون www × با/بدون HTTPS) باید نسخهٔ نهایی باشد و بقیه به آن ریدایرکت شوند؛ اگر این قدم جا بماند، موتور جستجو و ابزارهای سنجش، سایت شما را با چند هویت میبینند. قدمهای دقیقش در ریدایرکت www و یکدستسازی دامنه آمده است. چهارم، یکدستسازی لینکها و منابع داخل محتوا: تصاویر، فایلهای آپلود و اسکریپتهایی که با آدرس مطلق HTTP در متنها ماندهاند، همان منبع اصلی Mixed Content میشوند؛ افزونههای جستوجو و جایگزینی آدرس این کار را کوتاه میکنند و بعدش هم صفحههای نمونه را دستی باز کنید.
رفع خطاهای رایج؛ Mixed Content، لوپ ریدایرکت و گواهی نامعتبر
سه خطا تقریباً همهٔ دردهای بعد از نصب را میسازند و هر سه درمان مشخصی دارند. خطای اول، Mixed Content است: صفحه از HTTPS لود میشود اما تصویر یا اسکریپتی از HTTP میآید؛ مرورگر قفل را نصفه میکند یا بلاک میکند. درمان: منبع را در کنسول مرورگر پیدا کنید، آدرسش را به HTTPS اصلاح کنید و اگر منبع بیرونی اصلاً HTTPS ندارد، جایگزینش کنید. خطای دوم، لوپ ریدایرکت است: سایت باز نمیشود و مرورگر میگوید تعداد هدایتها زیاد است؛ معمولاً یعنی ریدایرکت هم در افزونهٔ وردپرس و هم در تنظیمات سرور فعال شده و دائم بین دو آدرس میچرخد. درمان: یکی از دو لایه را غیرفعال کنید و در سرور بگذارید، نه در افزونه.
خطای سوم، هشدار «گواهی نامعتبر» است و چند چهره دارد: تاریخ انقضای گذشته، دامنهای که با گواهی همخوان نیست (مثلاً زیردامنهای که گواهی پوشش نمیدهد)، یا زنجیرهٔ ناقص گواهی که فقط روی بعضی مرورگرها هشدار میدهد. درمان، بسته به چهرهاش است: تمدید، صدور دوباره با پوشش کامل دامنهها، یا نصب کامل زنجیره. قاعدهٔ کلیمانده: بعد از هر تغییر، سایت را در یک مرورگر ناشناس و در حالت موبایل هم باز کنید؛ بخشی از این خطاها فقط در یکی از دو حالت خودشان را نشان میدهند و کاربر موبایل، اولین کسی است که میبیند.
پس از HTTPS؛ سنجش، سرچکنسول و نگهداشت گواهی
وقتی قفل سبز نشست، کار تمام نشده؛ سه پایش را شروع کنید. اول، سرچکنسول: نسخهٔ HTTPS دامنه را بهعنوان ویژگی جداگانه ثبت کنید، تغییر آدرس را اعلام کنید و سایتمپ نسخهٔ جدید را بفرستید؛ در هفتههای بعد، نمایش و کلیک نسخهٔ امن را در گزارش عملکرد دنبال کنید تا جابهجایی بدون افت رفت و برگشت داشته باشد. دوم، لینکهای بیرونی و منوها: آدرسهای HTTPS داخل منوها، فوتر و بنرها را یکدست کنید تا از این بعد هیچ آدرس HTTP نسلی نشود. سوم، نگهداشت گواهی: تاریخ انقضا را جایی ثبت کنید و تمدید خودکار پنل هاست را یک بار عملاً تست کنید؛ به تجربهٔ ما، سایتی که گواهیاش وسط کمپین فروش منقضی شود، ضررش از هزینهٔ تمدید چند سال، بیشتر است.
برای اینکه این پایشها رها نشوند، آنها را به یک ریتم ماهانه بچسبانید — همان ریتی که امنیت و پشتیبانگیری را زنده نگه میدارد: بررسی قفل در چند صفحهٔ کلیدی، چک تاریخ گواهی، مرور خطاهای کنسول مرورگر در صفحات پرترافیک و ثبت تاریخدارِ این چکها. اگر ترجیح میدهید این ریتم بهصورت خودکار و با گزارش شمارهدار اجرا شود، قابلیتهای امنیتی ویژنپرایم سوئیت همین پایشها را پوشش میدهد و ممیزی رایگان دامنه نشان میدهد از این بعد، کدام قلم هنوز باز است.
جمعبندی؛ چکلیست کوتاه یک تغییر بیدردسر
جمعبندی مسیر در پنج سطر: بکاپ بگیرید؛ گواهی را از مسیر درستِ وضعیت خودتان نصب کنید؛ آدرسهای وردپرس را به HTTPS ببرید و ریدایرکت ۳۰۱ را در سرور ببندید؛ لینکها و منابع داخل محتوا را یکدست کنید تا Mixed Content نماند؛ و در پایان، نسخهٔ HTTPS را در سرچکنسول ثبت و نگهداشت گواهی را به ریتم ماهانه بسپارید. هر قدمی که از این ترتیب جلو بزند، بعداً بهشکل خطا برگردد — به تجربهٔ ما ترتیب، نصف موفقیت این تغییر است.
و یک یادآوری صادقانه: SSL اولین لایهٔ امنیت و اعتماد است، نه همهٔ آن؛ بعد از آن، افزونهٔ امنیتی، بکاپ منظم و مدیریت کاربران، حلقههای بعدیاند. اگر میخواهید قبل از شروع، تصویر شمارهداری از وضع فعلی دامنهتان داشته باشید، ممیزی رایگان نقطهٔ ارزان و کمریسک شروع است؛ و اگر ترجیح میدهید کل این زنجیره — از انتشار خودکار تا اپراتور پاسخگو — یکجا اجرا شود، دموی رایگان پلتفرم را ببینید تا ترتیب کارها را روی سایت خودتان ببینید.
رصد ما، رشد شما.
سؤالات پرتکرار
نصب SSL روی وردپرس چقدر طول میکشد؟
به تجربهٔ ما برای یک سایت معمولی، از نصب گواهی تا یکدستسازی کامل لینکها و تصاویر، یک بعدازظهر کار است؛ اگر بکاپ قبلاً گرفته شده باشد، سریعتر تمام میشود.
بعد از نصب گواهی، هشدار «ناامن» چرا هنوز میآید؟
چون معمولاً Mixed Content باقی مانده: تصویر یا اسکریپتی هنوز با آدرس HTTP لود میشود؛ منبع را در کنسول مرورگر پیدا و آدرسش را به HTTPS اصلاح کنید.
گواهی رایگان کافی است یا باید تجاری بخرم؟
برای اکثر سایتها و فروشگاهها، گواهی رایگان استاندارد (مثل Let’s Encrypt که اکثر میزبانها از پنل میدهند) از نظر رمزنگاری کافی است؛ گواهی تجاری وقتی میآید که زیردامنههای زیاد یا نیاز سازمانی داشته باشید.
آیا بعد از HTTPS باید سرچکنسول را از نو تنظیم کنم؟
بله؛ نسخهٔ HTTPS یک ویژگی جداگانه است: آن را ثبت کنید، تغییر آدرس را اعلام و سایتمپ جدید را بفرستید تا نمایش و کلیک نسخهٔ امن درست شمرده شود.
SSL چه چیزی را امن نمیکند؟
خود سایت را؛ SSL کانال انتقال داده را رمزنگاری میکند اما رمز عبور ادمین، افزونهٔ ناامن و بیبکاپبودن را جبران نمیکند؛ لایههای بعدی امنیت را جدا نگه دارید.