آموزش گامبهگام HTTPS و سئو
هر سایت که ممیزی میکنیم، دو چیز را قبل از هر بحثی دربارهٔ محتوا و لینک چک میکنیم: سرعت و وضعیت پروتکل امن. دلیلش ساده است؛ اگر پایهٔ امنیت لنگ بزند، همهٔ زحمت تولید محتوا روی زمین لیز میخورد: کاربر با برچسب «ناامن» دور میشود و سیگنالهای رتبهبندی ناقص ثبت میشوند. خوشخبریش این است که مهاجرت به HTTPS کارِ رمزی نیست؛ یک چکلیست مشخص با ترتیب مشخص است.
خبر بد اما این است که نصف مهاجرتهای خراب، خراب بودنشان را با تأخیر نشان میدهند: ترافیک دو هفته خوب میماند و بعد از انباشت ریدایرکتهای زنجیرهای و منابع ترکیبی، سقوط میکند. هدف این آموزش این است که همین سناریو برای سایت شما تکرار نشود؛ گامها را با ترتیب اجرا کنید و بعد از مهاجرت هم دست از رصد برندارید.
HTTPS و سئو چه ربطی به هم دارند؟
HTTPS نسخهٔ رمزگذاریشدهٔ پروتکل HTTP است؛ یعنی دادهای که کاربر و سرور رد و بدل میکنند در مسیر برای واسطهها قابل خواندن نیست و درستی آن با گواهی امنیتی تأیید میشود. برای سئو این موضوع جانبی نیست: گوگل HTTPS را یکی از سیگنالهای رتبهبندی خود معرفی کرده است (Google Search Central، تاریخ گردآوری: آبان ۱۴۰۵). وزن مستقل این سیگنال بزرگ نیست، ولی روی صفحاتی که ملاکهای دیگرشان برابر است، ترازو را کج میکند و بالاتر از همه، شرط ورود به بازی است.
وزن اصلی اما جای دیگری است: اعتماد کاربر و سلامت داده. مرورگرهای رایج صفحات بدون HTTPS را با نشانگر «ناامن» نشان میدهند و کاربری که چنین برچسبی در پارکینگ نتایج یا بالای فرم ببیند، با کمترین اصطکاک از کلیک و ثبت صرفنظر میکند. به تجربهٔ ما صفحات فرممحور — ثبتنام، درخواست قیمت، پرداخت — بیشترین حساسیت را به همین برچسب نشان میدهند؛ درست جایی که ارزش هر بازدید برای کسبوکار بالاترین است.
HTTPS دقیقاً چه چیزی را عوض میکند؟
سه چیز واقعاً عوض میشود: آدرس همهٔ صفحات (از http به https)، لایهٔ رمزگذاری ارتباط و شناسنامهٔ سایت در چشم مرورگر. گواهی SSL/TLS به دامنهٔ شما صدق میکند و مرورگر با تأییدش قفل نوار آدرس را میبندد. برای اکثر سایتهای محتوایی و فروشگاهی، گواهی رایگان Let’s Encrypt که اکثر میزبانها ارائه میکنند کفایت میکند؛ گواهیهای پولی با اعتبارسنجی سازمانی به سناریوهای خاص برندمحور و سازمانی اختصاص دارند و برای رتبهٔ جستجو جادوی جداگانهای ندارند.
نکتهای که در جلسات فنی همیشه تکرار میکنیم: HTTPS یک بار نصب گواهی نیست؛ حالت پایدار است. تمدید دورهای گواهی، پوشش کامل زیردامنهها و اطمینان از اینکه منابع جدیدی که به سایت اضافه میشوند از مسیر امن بارگذاری شوند، سه کاری است که باید به روتین نگهداری اضافه شود. پیشنیاز فنی این مهاجرت — سرور سالم، نسخهٔ PHP و کتابخانههای بهروز — را تیم نگهداری معمولاً یک جلسه جمع میکند؛ دردسر واقعی در بازنویسی آدرسهاست، نه در نصب گواهی.
آموزش گامبهگام مهاجرت امن به HTTPS
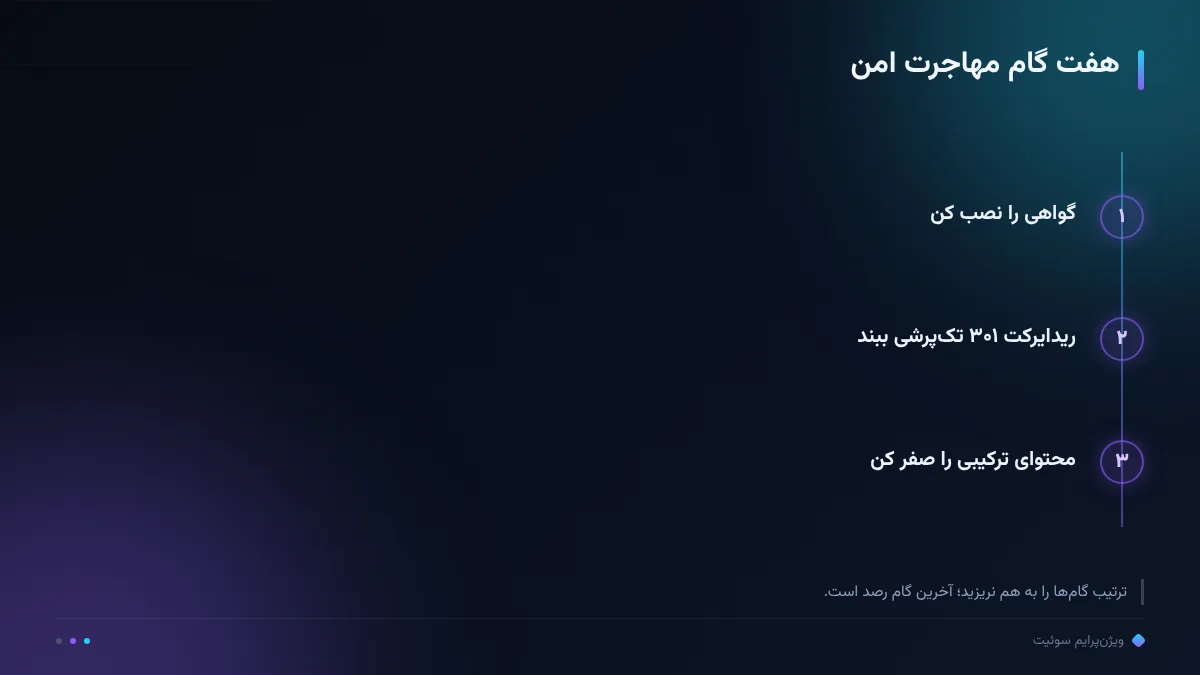
گام ۱ تا ۳: گواهی را نصب کنید و مطمئن شوید هر دو حالت آدرس با و بدون www روی نسخهٔ امن باز میشوند. بعد ریدایرکت ۳۰۱ را از هر آدرس HTTP به معادل امنش تنظیم کنید — تکپرشی، بدون زنجیره. در گام سوم، canonical، آدرسهای نسخهٔ موبایل/AMP اگر دارید و نقشهٔ سایت را به نسخهٔ امن بهروز کنید؛ مرجعی که به خودش با http اشاره کند، سیگنال متناقض میسازد و گوگل را سر دور میزند.
گام ۴ و ۵: mixed content را صفر کنید؛ هر تصویر، اسکریپت، فونت و iframeای که از http میآید باید به https منتقل شود، چون مرورگر همین منابع را میبیند و قفل را نیمهباز نشان میدهد. بعد robots.txt سالم و نقشهٔ سایت XML جدید را بازبینی و در سرچکنسول ثبت کنید؛ راهنمای robots.txt درست و نقشهٔ سایت XML سالم دقیقاً همین دو کار را از صفر پوشش میدهند.
گام ۶ و ۷: لینکهای داخلی مهم را به آدرس امن بهروز کنید تا زنجیرهٔ ریدایرکت درونسایتی شکل نگیرد، و در نهایت رصد را شروع کنید؛ اعتبارسنجی تغییر آدرس در سرچکنسول و پیگیری حرکت نمایشها در دو سه هفتهٔ نخست، سلامت مهاجرت را زودتر از هر ابزاری اعلام میکند. اگر CDN یا سرویس کش دارید، پیکربندی آن را هم با نسخهٔ امن همراستا کنید تا منابع از دو مسیر با دو پروتکل سرو نشوند.
پنج اشتباه رایج مهاجرت که ترافیک را میسوزاند
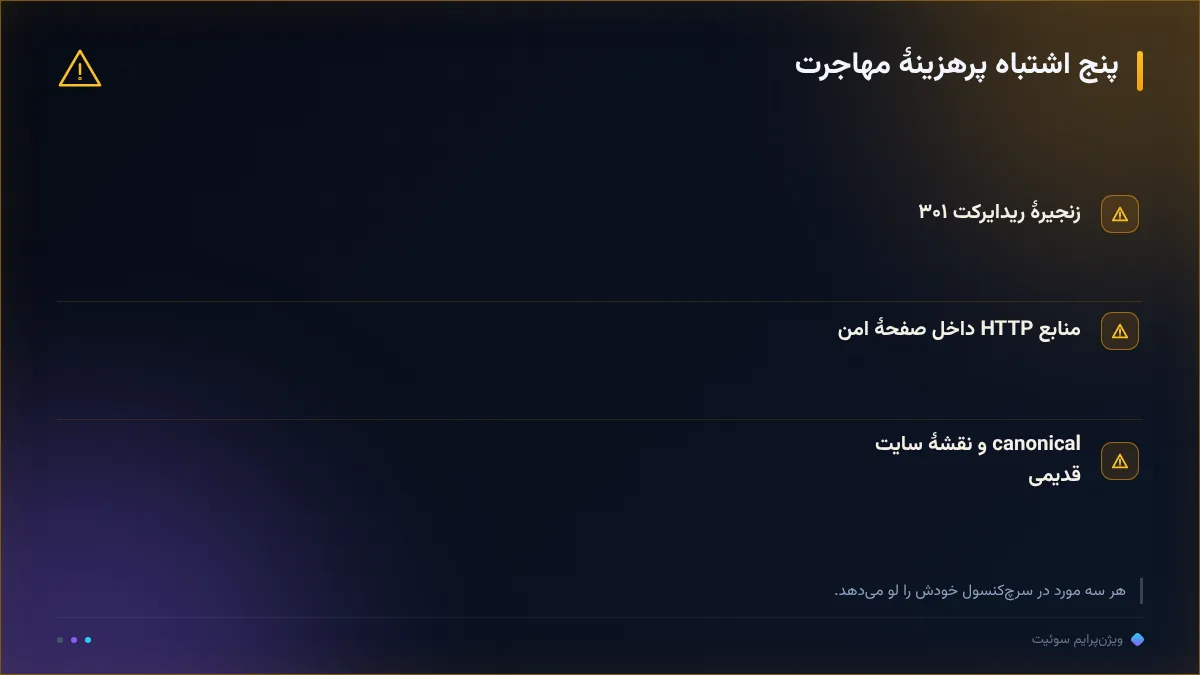
پنج اشتباه پرهزینه را بشناسید تا تکرارشان نکنید. اول، زنجیرهٔ ریدایرکت (http به https و بعد به نسخهٔ نهایی) که خزش را کند میکند و بودجهٔ خزش را میسوزاند. دوم، آدرسهای http باقیمانده در canonical و نقشهٔ سایت که گوگل را بین دو نسخه دودل میکند و نسخهٔ امن را دیرتر ایندکس میکند. سوم، منابع ترکیبی که قفل را میشکنند و برچسب ناامن را حتی بعد از نصب گواهی نگه میدارند.
چهارم، بلاکشدن تصادفی نسخهٔ امن در robots.txt بعد از جابهجایی تنظیمات؛ خطی که برای نسخهٔ قدیمی نوشته شده بود، حالا کل سایت را دور میزند. پنجم، بهروز نکردن لینکهای داخلی که سالها به http اشاره کردهاند و حالا همه به یک لایهٔ اضافهٔ ریدایرکت میخورند. این پنج مورد را در چکلیست مهاجرت بنویسید و قبل از انتشار تکتک تیک بزنید؛ همه در سرچکنسول خودشان را نشان میدهند، ولی بهتر است قبل از نمایش گوگل بگیریدشان.
دو نشانهٔ زودرس هم سلامت مهاجرت را اعلام میکنند: گزارش پوشش ایندکس که باید بدون سقوط عمیق حرکت کند و تجربهٔ صفحه که نباید از کششدن خارج شود. اگر پنج اشتباه بالا را زود بگیرید، این دو نمودار تقریباً همیشه آرام میمانند؛ به تجربهٔ ما تیمهایی که فقط یک بار در پایان مهاجرت چک میکنند، همانها هستند که دو هفته بعد دنبال علت سقوط میگردند.
بعد از مهاجرت؛ چه چیزی را رصد کنید؟
چهار سنجهٔ رسمی گزارش عملکرد سرچکنسول — نمایش، کلیک، نرخ کلیک و میانگین جایگاه — چراغ داشبورد بعد از مهاجرت است (تاریخ گردآوری: آبان ۱۴۰۵)؛ عدد مبنا را قبل از تغییر ثبت کنید تا مقایسه معنا داشته باشد. گزارش پوشش را در هفتههای اول روزانه ببینید تا آدرسهای امن جایگزین شوند و خطاهای ۴۰۴ احتمالی همان اول جمع شوند. نرخ کلیک صفحات پرفروش هم جای دیدن دارد؛ حذف برچسب «ناامن» معمولاً اول اینجا خودش را نشان میدهد.
برای نشستن نسخهٔ امن مهلت بگذارید: بازهٔ تجربی ما بسته به حجم سایت، چند روز تا چند هفته است و نوسان کوتاهمدت طبیعی. افت پایدار اما یعنی جایی ریدایرکت یا canonical درست بسته نشده؛ دنبال معصب نگردید، دنبال آدرس بگردید. اگر مهاجرت با تغییر هاست یا طراحی همزمان شده، بازهٔ رصد را بلندتر بگیرید و هر تغییر را جدا ثبت کنید؛ از همآمیختن تغییرها علتیابی سخت میشود.
جمعبندی
HTTPS و سئو در یک جمله جمع میشوند: امنیت شرط ورود به بازی است، نه برندهشدن آن. گواهی را نصب کنید، ریدایرکت ۳۰۱ تکپرشی و canonical و نقشهٔ سایت را امن کنید، محتوای ترکیبی را صفر کنید و چهار سنجهٔ سرچکنسول را رصد کنید؛ با این ترتیب، مهاجرت به یک پروژهٔ قابل کنترل تبدیل میشود، نه یک قمار. مباحث همجوار را در هاب سئو فنی و هاب امنیت و پشتیبانگیری نوشتهایم.
قبل از هر تصمیم، ممیزی رایگان دامنه وضعیت فعلی پروتکل، ریدایرکتها و منابع ترکیبی سایت را شفاف میکند و میگوید مهاجرت از کدام گام باید شروع شود. اگر هم ترجیح میدهید انتشار و پایش نسخهٔ امن به روال ثابتی واگذار شود، مسیر عملیاتیاش در پلتفرم بسته شده است: از دموی رایگان شروع کنید و ببینید انتشار خودکار و اپراتور اختصاصی چه باری را از تیم فنی شما برمیدارد. به تجربهٔ ما تیمهایی که رصد را بعد از مهاجرت تعطیل نمیکنند، فصل بعد هم پروژهٔ کمدردتری دارند؛ چون خطاهای کوچک قبل از انباشت جمع میشوند.
رصد ما، رشد شما.
سؤالات پرتکرار
HTTPS واقعاً روی رتبه اثر دارد؟
گوگل آن را یکی از سیگنالهای رتبهبندی معرفی کرده است؛ وزنش کم اما پایهای است و اثر عملی بیشتر از مسیر اعتماد کاربر و حذف برچسب «ناامن» میآید که روی نرخ کلیک و تعامل فرمها مینشیند.
گواهی امن باید حتماً پولی باشد؟
برای اکثر سایتها گواهی رایگان Let's Encrypt کافی است؛ گواهیهای پولی با اعتبارسنجی سازمانی به سناریوهای خاص برند و سازمان مربوط میشوند و برای رتبهٔ جستجو جادوی جداگانهای ندارند.
محتوای ترکیبی چیست و کجا را میبینم؟
بارگذاری منابع HTTP داخل صفحهٔ امن است؛ مرورگر قفل را نیمهباز یا «ناامن» نشان میدهد. با ابزار توسعهدهندهٔ مرورگر یا ممیزی سایت، فهرست منابع مشکلدار درمیآید و اصلاحشان معمولاً جابهجایی آدرس است.
برای مهاجرت ریدایرکت ۳۰۱ یا ۳۰۲؟
۳۰۱ دائمی؛ چون مهاجرت یکطرفه است. زنجیرهٔ ریدایرکت نسازید و هر آدرس مستقیم به معادل امنش برود تا بودجهٔ خزش هدر نرود.
چند طول میکشد گوگل آدرسهای امن را بنشیند؟
بازهٔ تجربی ما چند روز تا چند هفته است، بسته به حجم سایت و تمیزی ریدایرکتها؛ ثبت نقشهٔ سایت امن در سرچکنسول و رصد گزارش پوشش و عملکرد مسیر را شفاف میکند.