آموزش گامبهگام مهار اسپم نظرات وردپرس؛ بدون بستن درِ دیدگاهها
- اسپم دیدگاهها از کجا میآید و چه هزینهای میسازد؟
- گام اول؛ تنظیمات بحث را پیش از هر افزونهای درست کنید
- گام دوم؛ سه لایهٔ دفاع فنی پیش از صف مودریشن
- گام سوم؛ گیت مودریشن و قاعدهٔ انتشار هر نظر
- اسپم نظرات وردپرس و سئو؛ خطر کی جدی میشود؟
- روتین ماهانه؛ اسپم بهعنوان یک قلم نگهداری
- جمعبندی؛ مهار اسپم فرایند است نه یک دکمه
این مقاله لایهٔ عملیاتی خوشهٔ نگهداری وردپرس است. بحث همخانواده اما متفاوت آن — اسپم در نتایج جستوجو و جریمههایش — در راهنمای آپدیت اسپم گوگل و جریمهها باز شده است؛ آنجا میزبان گوگل و الگوریتمهایش هستیم و اینجا میزبان فرم دیدگاه خودمان. اسپم دیدگاهها یکی از اقلام چکلیست ماهانهٔ امنیت وردپرس هم هست؛ چکلیست میگوید چه چیزی باید چک شود و این مقاله همان قلم را از اول تا آخر میبندد: هیچ تنظیمی اسپم را صفر نمیکند، فقط مدیریتشده میکند.
چرا باتها فرم دیدگاه را دوست دارند؟ چون ارزان است، مقیاسپذیر است و روی یک پلتفرم مشترک کار میکند؛ وردپرس طبق آمار W3Techs حدود ۴۳٪ از کل وبسایتها را پشتیبانی میکند (تاریخ گردآوری: آبان ۱۴۰۵) — یعنی یک اسکریپت واحد برای میلیونها سایت جواب میدهد. هزینهٔ سمت شما هم سه لایه است: زمان تیم برای پاکسازی، شلوغی دیتابیس و فرسایش اعتماد خواننده.
اسپم دیدگاهها از کجا میآید و چه هزینهای میسازد؟
اسپم دیدگاه سه رده دارد و تفکیکشان راهحل هر کدام را عوض میکند. ردهٔ اول، باتهای لینکمحور است: اسکریپتهایی که فقط دنبال گذاشتن آدرساند و متنشان از چند قالب تکراری میآید. ردهٔ دوم، باتهای عمومی و کمدقت است که هر فرمی را پر میکنند و متنشان حتی با موضوع مطلب نمیخواند. ردهٔ سوم، اسپم انسانی است: آدمی که متن نیمهمرتبط مینویسد تا لینک یا برندش جا بماند.
ردهٔ سوم خطرناکترین است، چون متنش در نگاه اول قابل قبول میآید و از فیلترهای ساده رد میشود؛ تشخیصش با گیت مودریشن است که در سکشن چهارم میبندیمش. ردههای اول و دوم اما با دفاع فنی حذف میشوند؛ پس ترتیب کار درست است: اول ورودی، بعد گیت.
هزینهٔ نادیدهگرفتنشان دیر دیده میشود و همین خطرناکش میکند: صف تأیید پر و بازبینی سخت میشود، دیتابیس با ردیفهای بیارزش بارد میشود و نظرهای بیربطِ منتشرشده تصویر بخش دیدگاه را خراب میکنند. هیچکدام یکشبه فاجعه نیست؛ جمعش، بدهی نگهداری است.
گام اول؛ تنظیمات بحث را پیش از هر افزونهای درست کنید
پیش از هر افزونهای، تنظیمات خود وردپرس را مرتب کنید؛ بخشی از کار رایگان همینجاست. سه تنظیم اصلی: تأیید دستی برای هر دیدگاه، تا هیچ نظری بدون عبور از گیت منتشر نشود؛ محدودیت تعداد لینک در متن، چون دیدگاهِ چندلینکی در نگاه آماری اسپم است؛ و بستن دیدگاههای مطالب قدیمی پس از یک بازهٔ مشخص، مثلاً دویستوهشتاد روز — مطالب کهنه محبوبترین هدف باتها هستند چون کمتر پایش میشوند.
فهرست واژههای ممنوع را هم همینجا وارد کنید، با انتظار درست: این فیلتر لایهٔ کمکی است نه دفاع اصلی. اسپمرها با نویسههای همشکل و جایجای حروف رد میشوند و واژههای پرکاربردِ بلاکشده هم نظرهای واقعی را به صف تأیید میاندازند. فهرست را کوتاه و هدفمند نگه دارید.
یک انتخاب هم باید آگاهانه بگیرید: اجبار به ثبتنام برای دیدگاه دادن. اسپم را کم میکند چون هزینهٔ اسپمر را بالا میبرد، اما مشارکت کاربران عادی را هم پایین میآورد؛ برای وبلاگ محتوامحور معمولاً ترکیب «تأیید دستی + دفاع فنی» معقولتر است. تصمیم را به استراتژی تعامل شما گره بزنید.
گام دوم؛ سه لایهٔ دفاع فنی پیش از صف مودریشن
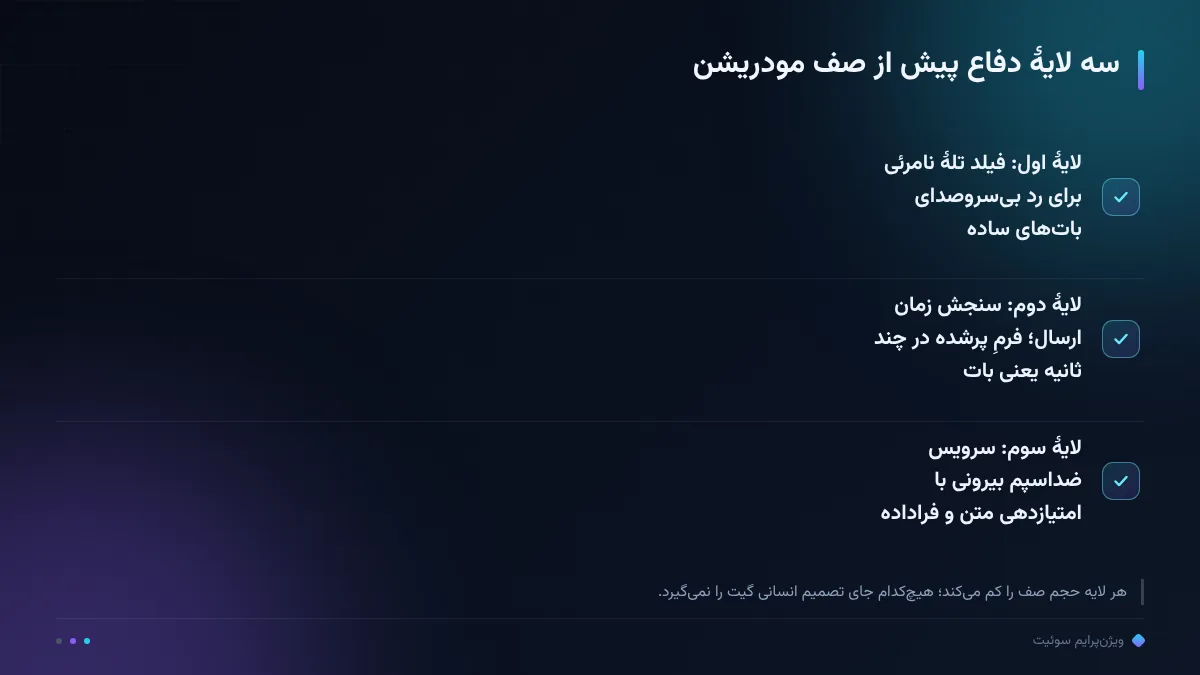
لایههای فنی، اسپم را پیش از رسیدن به صف حذف میکنند و صرفهجویی واقعی همینجاست. لایهٔ اول، فیلد تله است: فیلدی که برای انسان نامرئی است و باتها آن را پر میکنند؛ پرشدنش یعنی رد بیسروصدا. لایهٔ دوم، سنجش زمان ارسال است: فرمی که در چند ثانیه پر و ارسال شده با احتمال بالا بات است. هر دو ارزاناند و باتهای ساده را حذف میکنند.
لایهٔ سوم، سرویس ضداسپم بیرونی است که متن و فرادادهٔ هر دیدگاه را امتیازدهی میکند و موارد مشکوک را مستقیم به صف اسپم میفرستد. برای اسپم فارسی هم قابل استفادهاند، هرچند به تجربهٔ ما دقت روی متن فارسی را باید با چند هفته پایش واقعی سنجید، نه با ادعای صفحهٔ محصول. افزونههای امنیتی هم بخشی از همین لایهها را پوشش میدهند؛ مقایسهٔ گزینهها را در مقایسهٔ افزونههای امنیتی وردپرس باز کردهایم.
مرز صادقانه: هیچ ترکیبی دقت صددرصد نمیدهد. بعضی نظرهای واقعی به صف اسپم میافتند و بعضی اسپمهای باکیفیت رد میشوند؛ به همین دلیل روتین ماهانهٔ سکشن ششم هر دو صف را مرور میکند. دفاع فنی حجم کار را کم میکند، جای تصمیم انسانی را نمیگیرد.
گام سوم؛ گیت مودریشن و قاعدهٔ انتشار هر نظر
گیت مودریشن محل تصمیم انسانی است و بدون قاعدهٔ مکتوب، هر بار از نو حدس زده میشود. قاعدهٔ ما: دیدگاهِ دارای لینک در متن، مگر با توضیح روشن و مرتبط، رد میشود. تعریفِ کلیِ بدون اشاره به محتوا — «عالی بود، ممنون» بهعنوان کل متن — رد میشود، چون ارزش گفتوگو ندارد و الگویش با اسپم نرم یکی است. سؤال مشخص، اعتراض منصفانه و تجربهٔ مکمل، انتشار و در صورت نیاز پاسخ.
نشانههای عملی رد کردن را فهرست کنید تا تیم یکرو شود: متن عمومی که با جایگذاری روی هر مطلبی جواب میدهد؛ نامکاربری با نام تجاری بیگانه؛ ایمیل با الگوی تصادفی؛ موضوع با فاصلهٔ فاحش از مطلب. هیچکدام بهتنهایی حکم قطعی نیست؛ جمعشان تصمیم را میسازد و قاعدهٔ مکتوب، مودریشن را از سلیقهٔ فردی مستقل میکند.
سرعت پاسخ را هم تعریف کنید، نه فقط حکم انتشار. دیدگاه واقعیِ بیپاسخ پیام بدی به خوانندهٔ بعدی میدهد؛ پاسخ در بازهٔ چهلوهشت ساعت گفتوگو را زنده نگه میدارد و بخشِ دارای فعالیت واقعی، ارزش جایگذاری تبلیغاتیاش پایین میآید.
اسپم نظرات وردپرس و سئو؛ خطر کی جدی میشود؟
اسپم دیدگاهها چه زمانی از «دردسر نگهداری» به «خطر سئو» تبدیل میشود؟ رفتار پیشفرض وردپرس، لینکهای داخل دیدگاه را دنبالنشدنی (nofollow) میکند؛ یعنی انتقال مستقیم اعتبار از همان اول بسته است. ریسک اصلی از دو مسیر دیگر میآید: کیفیت صفحه و الگوی انبوه. صفحهای که زیرش دهها نظر بیربط منتشر شده سیگنال کیفیتش فرسوده میشود؛ و انتشار گستردهٔ محتوای بیارزش، در ارزیابی کلی دامنه هم بیاثر نمیماند.
تفکیک با بحث گوگل مهم است: آپدیت اسپم گوگل و جریمههای دستی، الگوهای اسپم در نتایج را نشانه میگیرند و در راهنمای آپدیت اسپم گوگل و جریمهها کامل باز شدهاند؛ اسپم دیدگاههای سایت خودتان موضوع متفاوتی است. اگر بدافزار یا تزریق محتوای پنهان دارید، مسئله دیگر مودریشن نیست — امنیت است و با اسکن بدافزار از سر گرفته میشود.
آزمون سادهٔ سنجش وضعیت: ده صفحهٔ پربازدید سایت را باز کنید و بخش دیدگاهها را بخوانید. اگر نسبت نظر بیربطِ منتشرشده به نظر واقعی قابل توجه است، پاکسازی را از همین صفحات شروع کنید، نه از صفحات کمبازدید.
روتین ماهانه؛ اسپم بهعنوان یک قلم نگهداری
اسپم وقتی مدیریتشده میماند که در تقویم نگهداری بنشیند، نه در فهرست «وقت شد». روتین ماهانه چهار کار دارد: مرور صف تأیید و صف اسپم برای رد کردن اشتباه فیلترها؛ نمونهبرداری از منتشرشدههای ماه برای حذف لینکمحورها؛ مرور گزارش سرویس ضداسپم برای دیدن تغییر الگو؛ و پاکسازی دورهای ردیفهای حذفشده تا جدولها و بکاپها سبک بمانند — این قلم در تمیزکاری دورهای سایت هم دنبال میشود.
این روتین برای یک سایت پانزده تا سی دقیقه در ماه زمان میبرد و در نسخهٔ چندسایته، همان چکلیست تکرار میشود. اگر نمیدانید وضعیت فعلی سایت از کجاست، ممیزی رایگان دامنه نقطهٔ شروع منصفانهای است؛ بعد از دیدن وضعیت، روتین را روی تقویم ببندید — روتین بیتقویم، توصیهنامه است نه فرایند.
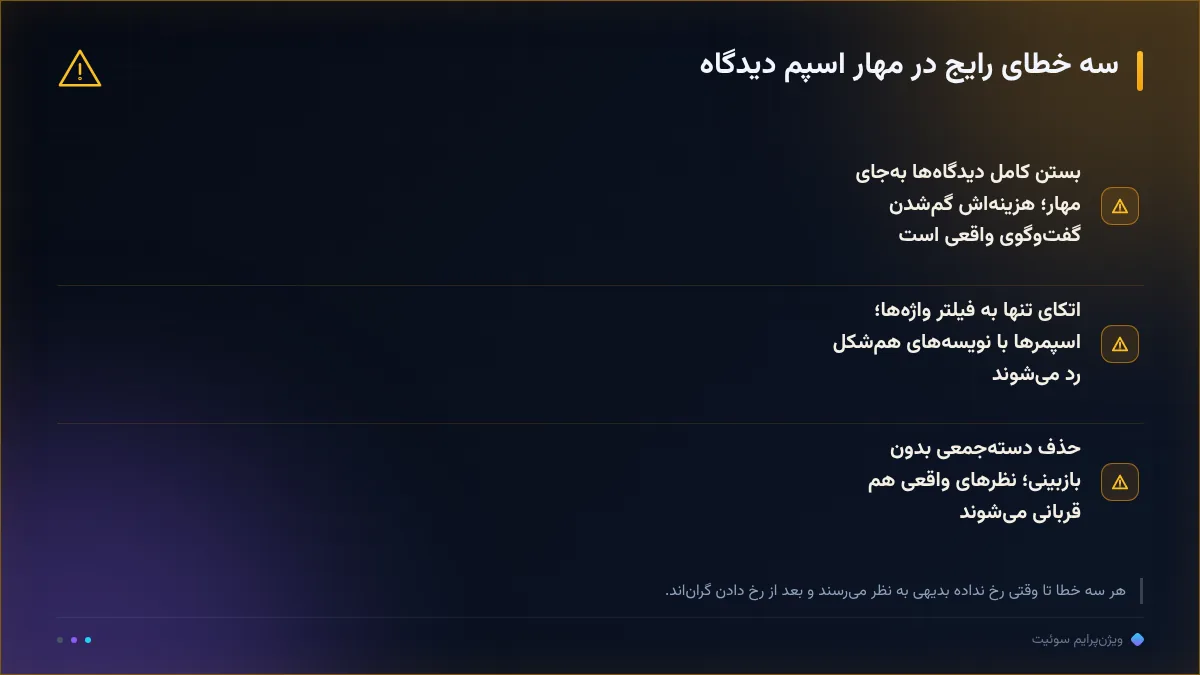
سه خطای رایج کارت زیر را پیش از بستن روتین مرور کنید؛ هر سه تا وقتی اتفاق نیفتادهاند بدیهی و حتی منطقی به نظر میرسند و بعد از وقوع، گران تمام میشوند و اعتماد به روتین را هم میسوزانند.
جمعبندی؛ مهار اسپم فرایند است نه یک دکمه
جمعبندی در سه خط: اسپم نظرات وردپرس با بستن در حل نمیشود و با یک دکمه هم حذف نمیشود؛ ترکیب درست، سه لایهٔ دفاع فنی + تنظیمات بحث + گیت مودریشن با قاعدهٔ مکتوب است. خطر سئوییاش از مسیر کیفیت صفحه و الگوی انبوه میآید نه از لینکهای nofollow، و مدیریتشدنش به تقویم نگهداری گره خورده: پانزده تا سی دقیقه در ماه برای هر سایت. هیچ لایهای تنها کافی نیست؛ جمعشان کار را قابل تحمل میکند. همین ترتیب — از تنظیم تا گیت تا روتین — در هر سایتی تکرار میشود.
برای ادامهٔ مسیر، هاب نگهداری، مهاجرت و خطاها نقشهٔ خوشه است و چکلیست ماهانهٔ امنیت وردپرس بقیهٔ اقلام ماهانه را پوشش میدهد؛ بستر اتوماسیون انتشار و پایش را هم در قابلیتهای پلتفرم ببینید. اگر بخش دیدگاه برایتان استراتژی است، همین سه لایه را گیت انتشار ببینید؛ اگر نیست، بستن منظم انتخاب صادقانهای است. اسپم همانقدر میماند که فرم دیدگاه هست؛ سؤال این است که کی روتینتان را میبندید.
رصد ما، رشد شما.
سؤالات پرتکرار
آیا بهتر است بخش دیدگاهها را کلاً ببندیم؟
اگر استراتژی تعاملی ندارید، بستن انتخاب ساده و بیدردسری است. اگر گفتوگوی زیر مطالب بخشی از رشد محتوای شماست، سه لایهٔ دفاع و گیت مودریشن ارزانتر از گمکردن آن گفتوگو است؛ تصمیم را به استراتژی گره بزنید، نه به ترس از اسپم.
اسپم دیدگاهها روی رتبهٔ سایت اثر میگذارد؟
لینکهای دیدگاه بهصورت پیشفرض وردپرس دنبالنشدنیاند، پس انتقال مستقیم اعتبار از همان اول بسته است. ریسک اصلی از کیفیت صفحه و الگوی انبوهِ محتوای بیربط منتشرشده میآید؛ همانها را جدی بگیرید و پاک کنید.
فیلتر کلمات کلیدی کافی است؟
نه بهتنهایی؛ اسپمرها با نویسههای همشکل و جایجای حروف از فیلتر رد میشوند و واژههای بلاکشدهٔ پرکاربرد هم نظرهای واقعی را به صف تأیید میاندازند. فیلتر یکی از سه لایه است، نه تمام دفاع.
چند وقت یکبار صف دیدگاهها را بررسی کنیم؟
برای سایتهای پربازدید هفتهای یک نوبت پانزدهدقیقهای و برای بقیه ماهانه کافی است. مهمتر از تناوب، ثابتبودن روتین و مکتوببودن قاعدهٔ انتشار است تا تصمیمها از سلیقهٔ فردی مستقل بمانند.
با نظرهای اسپمی که قبلاً منتشر شدهاند چه کنیم؟
اول ده صفحهٔ پربازدید را بازبینی کنید، بعد حذف لینکمحورها را از همانجا شروع کنید. برای حجم بالا، پاکسازی دورهای دیتابیس را در برنامهٔ نگهداری بگذارید تا صفها و بکاپها سبک بمانند.