چطور چکلیست ماهانهٔ امنیت وردپرس را درست انجام دهیم؟
- چکلیست امنیت وردپرس چه ردیفهایی را ماهانه پوشش میدهد؟
- بهروزرسانی هسته و افزونهها؛ ردیف اول هر چکلیست
- کاربران، نقشها و نشستها؛ روتین دهدقیقهای
- بکاپ ماهانه؛ تست بازیابی، نه فقط دانلود
- پایش نشانههای نفوذ؛ لاگ، بدافزار و تغییر فایلها
- وبسرویسها و API؛ ردیفی که معمولاً جا میماند
- بعد از چکلیست؛ ثبت نتایج و روتینسازی
این مقاله در خانوادهٔ امنیتی سوئیت یک جای مشخص دارد: مقالههای همخوشه هر کدام یک لایه را عمیق باز میکنند — بازیابی سایت هکشده گامبهگام واکنش بعد از نفوذ را روایت میکند و امنیت وبسرویسها و API در وردپرس مرزهای وبسرویس و API را میبندد. اینجا سراغ سطحی میرویم که هیچکدام را پوشش نمیدهند: ریتم ماهانه. چون به تجربهٔ ما حادثههای جدی معمولاً از نبودِ ابزار نمیآیند؛ از نبودِ روتین میآیند — افزونه نصب است، بکاپ گرفته میشود، اما هیچکس ماهانه ننشسته تا همه را با هم ببیند.
مرز با مقالههای غیرامنیتی هم روشن کنیم: نقشهٔ سئو فنی وردپرس سلامت فنی سایت را برای جستجو چک میکند و این چکلیست همان ساختار ذهنی را برای نفوذ میخواهد. وردپرس حدود ۴۳٪ همهٔ وبسایتهای دنیا را پشتیبانی میکند (W3Techs، تاریخ گردآوری: آبان ۱۴۰۵) و همین سهم بزرگ، سطح حملهٔ آن را برای مهاجمها جذاب نگه میدارد؛ دفاع هم باید به همین اندازه منظم باشد، نه مقطعی.
چکلیست امنیت وردپرس چه ردیفهایی را ماهانه پوشش میدهد؟
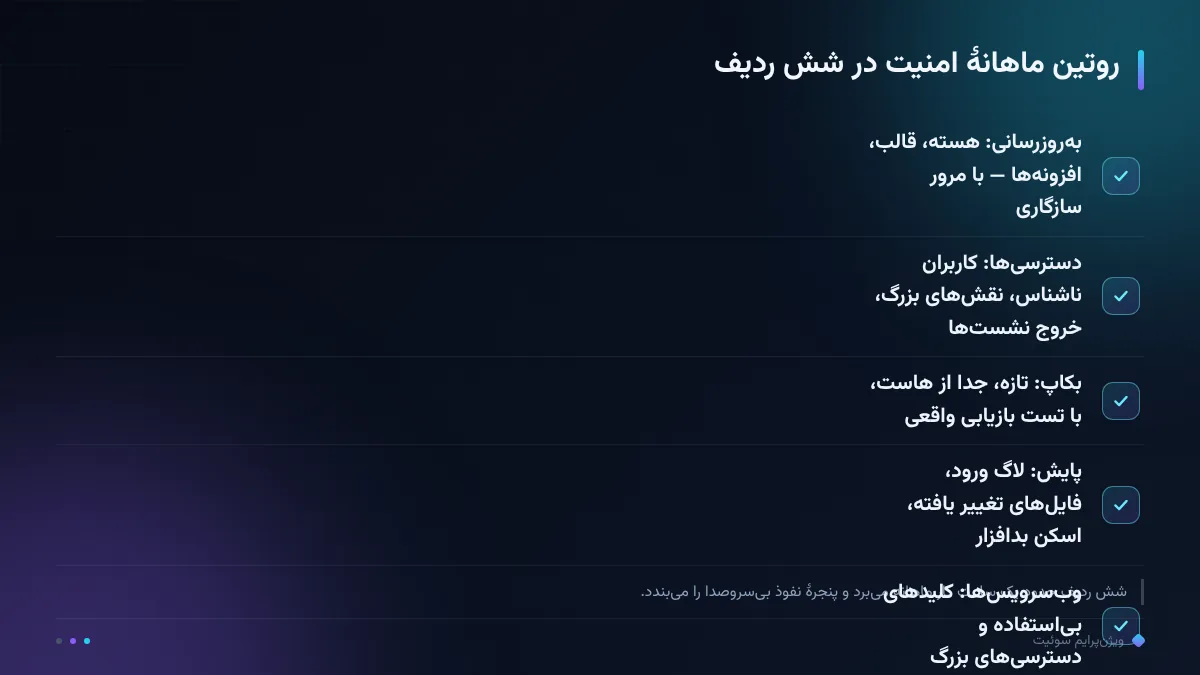
چکلیست ماهانهٔ امنیت پنج ردیف اجرایی و یک ردیف مدیریتی دارد. ردیفهای اجرایی: بهروزرسانی، دسترسیها، بکاپ، نشانههای نفوذ و وبسرویسها. ردیف مدیریتی، ثبت نتیجه است: چه چیزی چک شد، چه چیزی اصلاح شد و چه چیزی به ماه بعد موکول شد. بدون ردیف آخر، چکلیست به یک عادت فراموششونده تبدیل میشود؛ با آن، به سابقهٔ قابل دفاع یک سایت تبدیل میشود.
به تجربهٔ ما ترتیب ردیفها هم اهمیت دارد: بهروزرسانی اول است چون بیشترین نفوذها از حفرههای شناختهشدهٔ نسخههای قدیمی میآیند؛ پایش نشانهها قبل از بکاپ نیست، بعد از آن است، چون اگر پایش به نفوذ رسید، بکاپ سالمِ موجود پاسخ است. ترتیب را بههم نریزید؛ هر جابهجایی یعنی یک چک در جای اشتباه اجرا میشود و نتیجهٔ اشتباه ثبت میشود.
چه کسی این چکلیست را اجرا کند؟ اگر یک نفر مالک سایت است، خودش؛ اگر تیم است، یک نفر ثابت با یک جانشین. تاریخ اجرا را هم ثابت نگه دارید — مثلاً اولین شنبهٔ هر ماه — چون روتینِ بیتاریخ، اولین هفتهٔ شلوغ قربانی میشود. به تجربهٔ ما چکلیستهایی که «هر وقت یادمون میاد» اجرا میشوند، در عمل هر سه ماه یکبار اجرا شدهاند؛ فاصلهای که حادثه بیمهندسی پر میکند.
بهروزرسانی هسته و افزونهها؛ ردیف اول هر چکلیست
بهروزرسانی ماهانه یعنی سه چیز بهترتیب: هسته، قالب، افزونهها. بعد فهرست تغییرات هر افزونه را مرور کنید؛ آپدیتی که «رفع مشکل امنیتی» دارد اولویت فوری است و آپدیت بزرگ قالب را بهتر است اول روی نسخهٔ آزمایشی دید. به تجربهٔ ما خرابیهای بعد از آپدیت بهندرت از خود آپدیت امنیتی میآیند؛ از ترکیب افزونهٔ قدیمی با هستهٔ تازه میآیند و همین است که مرور سازگاری را جزو چکلیست میکند.
افزونههای بدون بهروزرسانی طولانی را هم در همین ردیف شناسایی کنید: افزونهای که دو سال است بهروز نشده، حتی اگر کار کند، یک حفرهٔ خاموش است. جایگزیناش را از قبل پیدا کنید؛ مقایسهٔ گزینههای امنیتی و تصمیم انتخاب را در مقایسهٔ بهترین افزونههای امنیتی وردپرس جداگانه باز کردهایم و اینجا فقط یادآوری روتین کافی است.
محیط آزمایشی هم جزء این ردیف است، نه لوکس: سایت اصلی و یک نسخهٔ کپی که آپدیتهای بزرگ اول آنجا دیده میشوند. برای سایتهای فروشگاهی که هر دقیقه قطعی یعنی سفارش ازدسترفته، همین یک قدم، ریسک بهروزرسانی را تقریباً صفر میکند. اگر ساخت محیط آزمایشی شما را نگه نمیدارد، دستکم آپدیتهای امنیتی فوری را روی ساعت کمترافیک اجرا کنید.
کاربران، نقشها و نشستها؛ روتین دهدقیقهای
ردیف دسترسیها پنج دقیقه است و بیشترین شوکی را میدهد: فهرست کاربران را باز کنید و سه چیز را ببینید. اول، کاربرانی که نمیشناسید یا نباید باشند — حسابهای فراموششدهٔ پیمانکارها شایعترین راه ورود دوم مهاجماند. دوم، نقشها: هر کاربر باید کمترین نقش لازم را داشته باشد؛ ویرایشگرِ محتوا نیازی به نقش مدیر ندارد. سوم، نشستهای فعال و رمزهای کهنه: خروج اجباری همهٔ نشستها ماهی یکبار بیضرر است و نشستهای معلق را میبندد.
احراز هویت دومرحلهای را هم در همین ردیف بازبینی کنید: برای نقش مدیر، غیرفعال بودنش در چکلیست یعنی «اقدام لازم». به تجربهٔ ما رمز قوی بهتنهایی در برابر نشت رمز پاسخگو نیست؛ لایهٔ دوم همانجایی است که هزینهاش ده دقیقه فعالسازی است و سدِ واقعی میسازد. فهرست کاربران را در گزارش ماهانه هم ثبت کنید — تعداد، نقشها و تغییرات نسبت به ماه قبل.
یک نشانهٔ خاموش هم بگوییم: کاربری که ایمیلش به دامنهای خارج از سازمان تغییر کرده است. این الگو معمولاً بعد از خروج پیمانکار یا تغییر شرکتهمکار دیده میشود و اگر جا بماند، دسترسی معتبر با تاریخچهٔ سالم، برای ماهها زنده میماند. ماهانه به فیلد ایمیل کاربران همانقدر نگاه کنید که به نقشها.
بکاپ ماهانه؛ تست بازیابی، نه فقط دانلود
بکاپ ماهانه، اگر فقط «گرفته میشود»، نصف چک است؛ ردیف درست این است: بکاپ تازه بگیر، یک نسخه را روی مقصدی جدا از هاست نگه دار و ماهی یکبار یک بازیابی واقعی را روی نسخهٔ آزمایشی اجرا کن. فایل بکاپی که بازیابی نشده، امید است نه پشتیبان؛ ما دیدهایم سایتهایی که بکاپ ماهانه داشتند و در حادثه فهمیدند فایلها ناقص یا رمزشده و غیرقابل بازگشاییاند.
در گزارش ماهانه سه عدد را ثبت کنید: زمان آخرین بکاپ کامل، حجم آن و نتیجهٔ آخرین تست بازیابی. فرایند کامل گرفتن و نگهداری روندِ منظم را در مقالهٔ بکاپ وردپرس توضیح دادهایم؛ اینجا فقط ردیف ماهانهاش مهم است: اگر تست بازیابی در دو ماه متوالی جا افتاد، خودش یک زنگ قرمز است و باید قبل از هر چیز دیگری جبران شود.
رمز فایل بکاپ را هم مثل رمز اصلی مدیریت کنید؛ بکاپی که رمزنشده کنار همان هاست نگه داشته میشود، در صورت نفوذ همراه سایت میسوزد. نسخهٔ جدا، رمز جدا و دسترسی محدود — سه قاعدهٔ ساده که در حادثه، تفاوتِ «بازگشت چندساعته» و «شروع از صفر» را میسازند.
پایش نشانههای نفوذ؛ لاگ، بدافزار و تغییر فایلها
ردیف پایش، نگاهِ ماهانه به نشانههاست: لاگ ورودهای ناموفق و الگوی آنها، فهرست فایلهای تغییر یافتهٔ اخیر، نتایج اسکن بدافزار و صفحات ناشناختهای که در سایت رشد کردهاند. هیچکدام بهتنهایی معنای قطعی ندارد؛ الگو معنا میسازد — دهها ورود ناموفق به یک نام کاربری، فایل تازه در پوشهای که نباید تغییری کند، یا صفحهای که خودتان نساختهاید. این سه با هم، تصویر نفوذ زودهنگاماند.
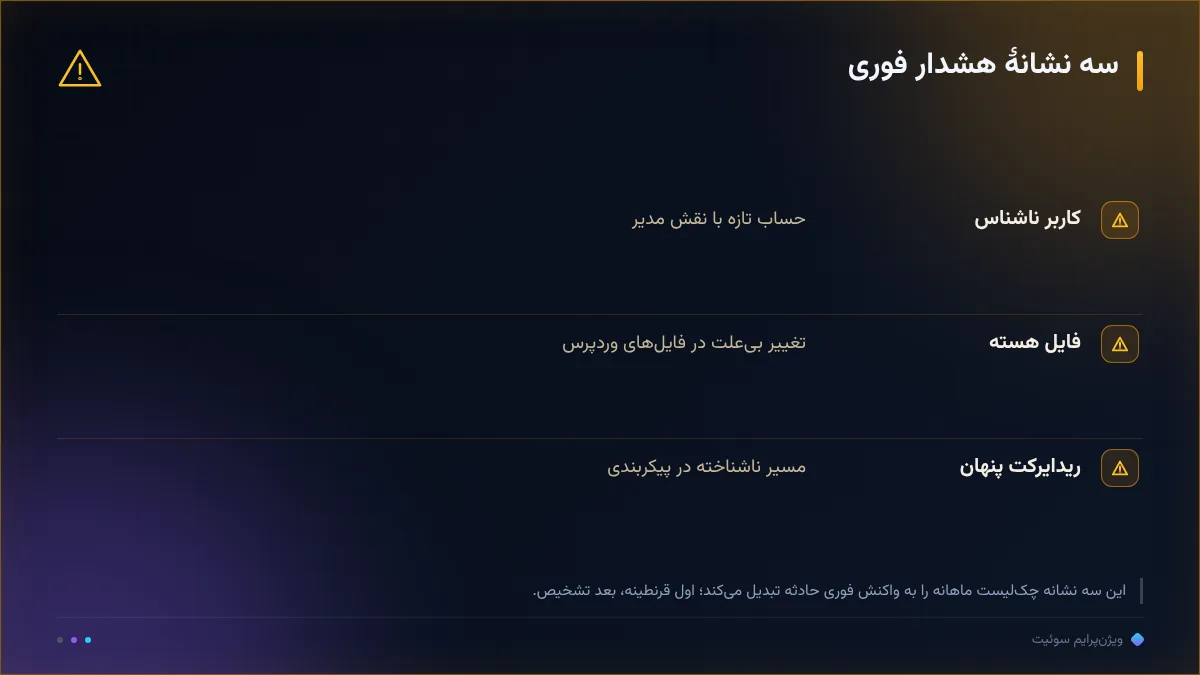
چه چیزی «هشدار فوری» است و چکلیست ماهانه را به واکنش فوری تبدیل میکند؟ کاربر تازهساخته با نقش مدیر، تغییر در فایلهای هسته، و ریدایرکتهای ناشناخته در فایل پیکربندی. در این حالت چکلیست متوقف میشود و مسیر حادثه شروع میشود؛ قرنطینه، تشخیص و بازگشتِ امن مسیری است که در مقالهٔ بازیابی سایت هکشده گامبهگام آمده و تکرارش اینجا نه لازم است و نه کافی.
برای پایش منظم هم لازم نیست هر ماه از صفر شروع کنید؛ اسکن بدافزار و لاگها را در روز اجرای چکلیست یکجا ببینید و خروجی را در همان برگه ثبت کنید تا یافتههای خارج از روتین هم در گزارش ماهانه بمانند.
وبسرویسها و API؛ ردیفی که معمولاً جا میماند
ردیفی که در بیشتر چکلیستهای عمومی غایب است: وبسرویسها و API. سایت مدرن فقط مرورگر نیست؛ افزونهها به سرویسهای بیرونی وصل میشوند، فرمها داده میفرستند و کلیدهای API در پیکربندیها زندگی میکنند. ماهانه این سه را مرور کنید: کدام کلیدها فعالاند و کدام استفاده نمیشوند؛ دسترسی هر کلید در حداقل لازم است یا همهچیز را میبیند؛ و اتصالهای قدیمی که پروژهشان تمام شده، بسته شدهاند یا زندهاند.
لایهٔ امنیت سازمانی سوئیت هم روی همین منطق بنا شده است: امضای درخواستها با HMAC-SHA256، رمزنگاری دادهها با AES-256 و بیش از ۹۰۰ تست خودکار روی هر تغییر. ما این معماری را انتخاب کردهایم چون به تجربهٔ ما حفرهها در مرزهای «بین سیستمها» باز میشوند، نه در وسط هر سیستم؛ جزئیات اجرای این لایه در صفحهٔ امنیت سازمانی سوئیت آمده و در چکلیست ماهانه، فقط ردیف مرور کلیدها و اتصالها باقی میماند.
اگر سایت شما با سیستمهای حسابداری، پیامک یا CRM وصل است، همین ردیف را برای آنها هم اجرا کنید؛ هر اتصال یک در است و درهای کماستفاده، معمولاً قفلهای شلتر دارند. فهرست اتصالها را سالی دو بار بازبینی کنید و هر سرویسی که شش ماه مصرف نشده، غیرفعالش کنید.
بعد از چکلیست؛ ثبت نتایج و روتینسازی
چکلیست بدون ثبت، ماه بعد از صفر شروع میکند. یک برگهٔ ساده بسازید: تاریخ، ردیفهای اجراشده، یافتهها، اقدامها و موکولشدهها. بعد از سه ماه، همین برگه الگوی سایت شما را نشان میدهد — کدام ردیف همیشه سبک اجرا میشود و کدام همیشه موکول میشود. روند ماهانه را با همان چهار سنجهای که در قابلیتهای پلتفرم برای پایش پلتفرم توضیح دادهایم ثبت کنید تا از حسوحال جدا شود.
و یک جمعبندی صادقانه: چکلیست نفوذ را «مانع» نمیشود؛ پنجرهٔ باقیمانده را کوچک میکند. اگر بخواهید این روتین را به یک لایهٔ سازمانی با انتشار کنترلشده و پایش خودکار ارتقا بدهید، امنیت سازمانی سوئیت نشان میدهد سوئیت همین چکها را در معماری خودش پیاده کرده است؛ برای شروع هم، هاب امنیت و پشتیبانگیری همهٔ مقالههای این خوشه را یکجا دارد. ریتم را همین ماه شروع کنید؛ یک ساعتِ امسال، ارزانترین بیمهٔ سال بعد شماست.
یک انتظار واقعبینانه هم ثبت کنیم: چکلیست، رخداد امنیتی صفر را وعده نمیدهد؛ وعدهاش این است که رخدادها زودتر دیده شوند، دامنهشان کوچک بماند و بازیابی سریع باشد. همین سه ویژگی، تفاوتِ یک حادثهٔ یکروزه با یک بحران یکماهه است.
رصد ما، رشد شما.
سؤالات پرتکرار
چکلیست امنیت وردپرس را هر چند وقت یکبار باید اجرا کرد؟
ماهانه؛ شش ردیف دارد: بهروزرسانی، کاربران و نشستها، بکاپ با تست بازیابی، پایش نشانههای نفوذ، مرور وبسرویسها و ثبت نتیجه. اجرای کامل حدود یک ساعت طول میکشد.
ترتیب ردیفهای چکلیست مهم است؟
بله؛ بهروزرسانی اول است چون بیشترین نفوذها از حفرههای شناختهشدهٔ نسخههای قدیمی میآید و پایش بعد از بکاپ میآید چون در صورت کشف نفوذ، بکاپ سالم پاسخ است.
بکاپ ماهانه کافی است یا هفتگی؟
بستگی به تغییرات سایت دارد؛ برای سایتهایی که محتوای زیاد منتشر میکنند هفتگی منطقیتر است. مهمتر از فاصله، تست بازیابی ماهانه است — بکاپی که بازیابی نشده پشتیبان نیست.
چه نشانههایی یعنی چکلیست را رها کنم و وارد حالت حادثه شوم؟
کاربر تازهساخت با نقش مدیر، تغییر در فایلهای هسته و ریدایرکت ناشناخته در پیکربندی؛ این سه هشدار فوری است و مسیر قرنطینه و بازیابی باید شروع شود.
افزونهٔ امنیتی نصب است؛ چکلیست ماهانه هنوز لازم است؟
بله؛ افزونه پایش را خودکار میکند اما بهروزرسانی، تست بازیابی، مرور دسترسیها و کلیدهای API را جایگزین نمیکند. حادثههای جدی معمولاً از نبودِ روتین میآیند، نه نبودِ ابزار.