چکلیست ایمنسازی صفحهٔ ورود وردپرس؛ ۲۰ مورد قبل از انتشار
این موضوع در سوئیت دو لایه دارد: راهنمای گامبهگام ایمنسازی صفحه ورود وردپرس با شش لایهٔ دفاعی شش لایهٔ دفاعی را با منطق لایهبندی باز میکند؛ این مقاله همان فضا را در قالب چکلیست اجرایی میبندد؛ هر مورد یک خط است و تیک میخورد. اگر موردی را نمیشناسید، لایهٔ مربوطش را در همان راهنما بخوانید.
چرا چکلیستِ فقط ورود؟ چون صفحهٔ ورود تنها نقطهٔ سایت است که هر روز همهٔ رباتها به آن ضربه میزنند و در بیشتر حادثههای کوچک، همان درِ باز بوده است. چکلیست کامل امنیت را در چکلیست امنیت وردپرس از پایه؛ ۱۴ مورد نوشتهایم؛ این فهرست فقط درِ ورود را میبندد.
ایمنسازی صفحه ورود وردپرس چرا قبل از انتشار معنا دارد؟
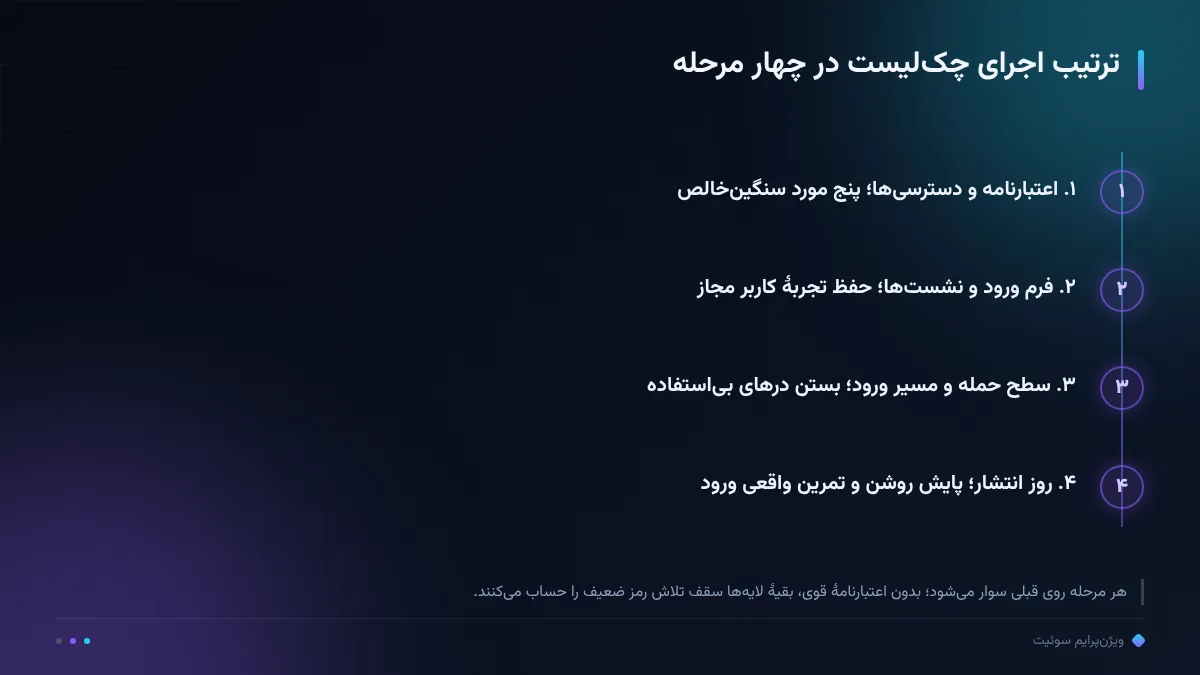
صفحهٔ ورود قبل از انتشار باید سخت شود، نه بعد از اولین حادثه؛ چون از همان روز اول، اسکنرها آدرس ورود پیشفرض را میشناسند و تلاش ناموفق را شروع میکنند. ترتیب پیشنهادی ما چهار مرحله است: اول پنج مورد اعتبارنامه و دسترسی که سهم بزرگ حملات را میبندند، بعد فرم و نشست، سپس سطح حمله و مسیر ورود، و در روز انتشار، پایش و واکنش. این ترتیب تصادفی نیست؛ هر مرحله روی قبلی سوار میشود و بدون اعتبارنامهٔ قوی، بقیهٔ لایهها سقف تلاشِ یک رمز ضعیف را حساب میکنند.
یک نکتهٔ لحنی هم قبل از فهرست: هیچ موردی در این چکلیست تجربهٔ کاربر را شکنجه نمیکند. امنیت درِ ورود با بستن دستِ همه به دست نمیآید؛ با بستن دستِ رباتها و کوتاهکردن مسیر کاربر مجاز به دست میآید. هر جا میان این دو انتخاب داشتید، سمت کاربر مجاز بمانید؛ وگرنه تیم از چکلیست خسته میشود و دور میزند، و چکلیست کوتاهِ همیشهاجرا بهتر از سختگیریِ آزاردهنده است.
اعتبارنامه و دسترسیها؛ موارد یک تا پنج
مورد یک، حذف نام کاربری پیشفرض قابل حدس برای مدیران و ساخت نام کاربری که در هیچ متن عمومیای نباشد؛ نامی که در بیو، رزومه و امضای ایمیل هم تکرار نشده باشد. مورد دو، رمز بلند و یگانه برای هر مدیر، بدون اشتراک بین سایتها. مورد سه، فعالکردن ورود دومرحلهای برای همهٔ دسترسیهای مدیریتی؛ پیامک یا اپ؛ هر کدام که تیم هر روز استفاده میکند.
مورد چهار، مرور نقشها و پایینآوردن سطح دسترسی کسانی که فقط محتوا مینویسند؛ مدیرِ همهچیز، ریسکِ همهچیز است. مورد پنجم، حذف یا غیرفعالکردن حساب کاربران رفته و حسابهای خاموش؛ هر حساب فراموششده، یک درِ بدون صاحب است.
این پنج مورد هیچ افزونهای نمیخواهد و همان اولین ساعت کار انجام میشوند؛ به تجربهٔ ما همینها بیشترین برگشت را در کاهش حادثه دارند. یک سنت کوچک اضافه کنید: هر تغییر دسترسی در یک برگهٔ ثبت شود — چه کسی، چه نقشی، از چه تاریخ — تا مرور سهماهه با برگه باشد، نه حدس.
فرم ورود و نشست؛ موارد شش تا ده
مورد شش، سقف تلاش ناموفق با قفل موقت؛ مثلاً پنج تلاش و چند دقیقه انتظار، تا ربات نتواند ساعتها حدس بزند. مورد هفت، پیام خطای کلی: نگوید «رمز اشتباه است» یا «کاربر نیست»؛ فقط بگوید ورود انجام نشد. مورد هشت، کپچای انسانی در جای درست؛ بعد از چند تلاش ناموفق، نه برای همه در هر بار — تا کاربر واقعی همیشه راه داشته باشد.
مورد نه، انقضای نشستهای بیکار؛ کاربری که نیمساز دستش را روی فرم میگذارد، نباید نشستِ بازش در کافه منتظر بماند. مورد دهم، «مرا به خاطر بسپار» فقط روی دستگاه مورد اعتماد؛ کامپیوتر شخصی بله، مرورگر عمومی خیر.
این پنج مورد تجربهٔ کاربر مجاز را حفظ میکنند و همین حفظکردن است که چکلیست را از سختگیری بیدلیل جدا میکند. قفل موقت را کوتاه و متن پیامش شفاف بنویسید تا کاربر بداند چند دقیقه صبر کند؛ قفلِ بدون توضیح، تماس پشتیبانی میسازد و تماس، هزینهٔ پنهان امنیت است.
سطح حمله و مسیر ورود؛ موارد یازده تا پانزده
مورد یازده، پروتکل امن روی کل مسیر ورود، بدون استثنا؛ فرمی که با اتصال امن لود میشود اما روی ناامن پست میکند، کار نکرده است. مورد دوازده، جابهجایی آدرس ورود پیشفرض تا حجم خودکار حمله کم شود؛ این مورد بهتنهایی دفاع نیست و کنار سقف تلاش ناموفق معنا دارد. مورد سیزدهم، محدودسازی دسترسی به مسیر ورود در سطح سرور برای تیمهای با آدرس ثابت.
مورد چهارده، بازبینی سرویسهای ورود از راه دور که استفاده نمیکنید؛ هر درِ بیاستفاده سطح حملهٔ اضافه است و جزئیاتش در راهنمای بروتفورس باز شده است — آموزش جلوگیری از حملهٔ بروتفورس. مورد پانزده، محدود یا دعوتیکردن ثبتنام آزاد؛ اگر عضویت لازم نیست، مسیر ساختن حساب را ببندید تا حسابهای بیصاحب ساخته نشوند.
قبل از تیکزدن این گروه، فهرست سرویسهای متصل به ورود را بنویسید: اپ موبایل، ابزار انتشار، سرویس پایش و هر اتصال شخصثبتی. هر ردیفی که مالک روشنی ندارد نامزد بستن است؛ مالکدارها هم دامنهٔ استفادهشان را کنار برگهٔ دسترسی ثبت کنید.
پایش و واکنش؛ موارد شانزده تا بیست
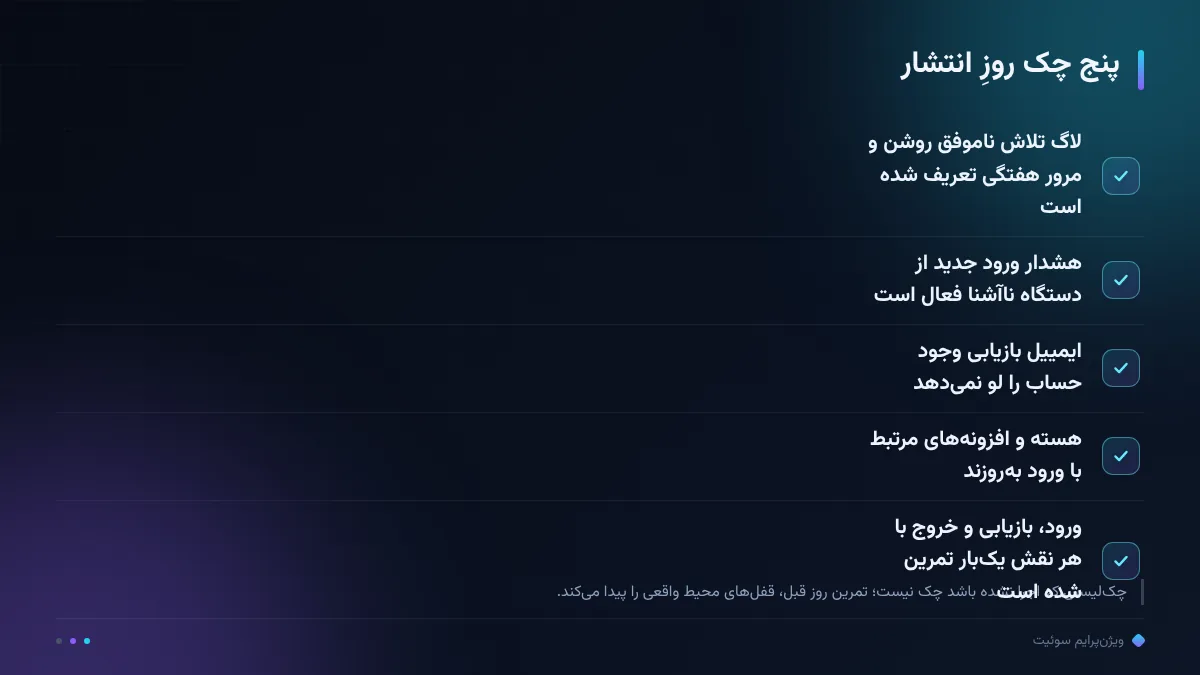
مورد شانزده، ثبت لاگ تلاشهای ناموفق و مرور هفتگی آن؛ الگوی حمله همیشه اول در لاگ دیده میشود. مورد هفده، هشدار ورود موفق جدید از دستگاه یا مکان ناآشنا برای دسترسیهای مدیریتی. مورد هجده، ایمیل بازیابی امن که وجود یا نبودن حساب را لو نمیدهد. مورد نوزده، بهروز نگهداشتن هسته و افزونههای مرتبط با ورود و عضویت؛ این مورد در چکلیست ماهانهٔ امنیت هم میآید.
و مورد بیستم، تمرین واقعی: روز قبل از انتشار، ورود با هر نقش، بازیابی رمز و مسیر خروج را یکبار خودتان اجرا کنید؛ چکلیستی که اجرا نشده باشد، چک نیست، امید است. این تمرین همان دو سه موردی را پیدا میکند که در محیط واقعی قفل ماندهاند و در آزمایش سالم به نظر میرسیدند.
پایش را روی تقویم ببندید، نه روی حافظه: مرور لاگ در یک روز ثابت هفته، بازبینی حسابها هر ماه و تکرار فهرست هر سه ماه. حادثههای کوچک در فاصلهٔ بین دو مرور رخ میدهند؛ کوتاهکردن همین فاصله، ارزانترین کاهش ریسک است.
جمعبندی؛ ترتیب اجرا و روز انتشار
جمعبندی چکلیست در یک خط: پنج مورد اول را همین هفته ببندید، موارد فرم و نشست و سطح حمله را قبل از انتشار، و پایش را از روز اول روشن کنید؛ بعد هر سه ماه فهرست را دوباره تیک بزنید. ترتیب را بهراحتی عوض نکنید؛ هر مرحله برای مرحلهٔ بعدی زمینه میسازد و پریدن از روی اعتبارنامه، بقیهٔ تیکها را کاغذی میکند. اگر پلتفرم انتشار شما این لایهها را مدیریت میکند، روی آن حساب کنید — امنیت سازمانی پلتفرم سوئیت همین لایهبندی را با تست خودکار گسترده پوشش میدهد.
نقطهٔ شروع، دیدن وضع فعلی دامنه است، نه حدس: ممیزی رایگان دامنه نشان میدهد درِ ورود و بقیهٔ لایهها الان در چه وضعیاند؛ فهرست کامل مقالههای این خوشه هم در هاب امنیت و پشتیبانگیری مرتب است. ایمنسازی صفحه ورود وردپرس یک بارِ برای همیشه نیست؛ یک روتین سهماهه است که از روز انتشار شروع میشود و با هر تغییر تیم و افزونه، از نو تیک میخورد.
رصد ما، رشد شما.
سؤالات پرتکرار
چکلیست ۲۰ موردی را با چه ترتیبی اجرا کنیم؟
اول پنج مورد اعتبارنامه و دسترسی، بعد فرم و نشست، سپس سطح حمله و مسیر ورود؛ پایش از روز اول روشن میماند و کل فهرست هر سه ماه تکرار میشود. پنج مورد اول کمتر از یک ساعت وقت میخواهد.
تغییر آدرس صفحهٔ ورود واقعاً لازم است؟
لازم نیست برای همه، اما حجم خودکار حمله را کم میکند؛ بهشرطی که کنار سقف تلاش ناموفق و ورود دومرحلهای بیاید. بهتنهایی دفاع محسوب نمیشود.
ورود دومرحلهای فقط برای مدیران کافی است؟
اولویت با دسترسیهای مدیریتی است، اما هر کسی که میتواند محتوا منتشر کند هم شامل میشود. قاعده ساده است: هر نقشی که میتواند چیزی را عمومی کند، دومرحلهای میخواهد.
این چکلیست با چکلیست امنیت از پایه چه فرقی دارد؟
چکلیست امنیت وردپرس از پایه کل سایت را میپوشاند؛ این فهرست فقط صفحهٔ ورود را، با عمق بیشتر و برای روز انتشار. هر دو لازماند و مکمل هماند.
بعد از انتشار هم باید تکرار شود؟
بله؛ هر سه ماه یکبار کل فهرست را تیک بزنید و لاگ تلاشهای ناموفق را هفتگی مرور کنید. تغییر تیم و افزونههای جدید، درهای تازهای میسازند که چکلیست برمیگرداند.