آموزش گامبهگام مدیریت کاربران وردپرس؛ نقشها، رمزها و خروج امن
وردپرس در حال حاضر حدود ۴۳ درصد از همهٔ وبسایتهای جهان را قدرت میدهد و این سهم آن را به هدف پرتکرار باتهای ورود و اسکریپتهای حدس رمز تبدیل کرده است (W3Techs، تاریخ گردآوری: آبان ۱۴۰۵). وقتی هزاران بات هر روز در ورود سایت شما رمز امتحان میکنند، حساب کاربری که «فقط یک نفر» از آن استفاده میکند، دیگر جزئیات فنی نیست؛ یک سطح دفاع است. در ممیزیهایی که انجام دادهایم، سایتهایی با بیست تا سی کاربر دیدهایم که پانزده نفرشان نقش مدیر داشتند؛ یکی از آنها رمز ساده داشت و چند سال کسی متوجه نشده بود.
مدیریت کاربران سه ستون دارد: حداقل دسترسی، بهداشت رمز و چرخهٔ عمر حساب — از دعوتنامه تا خروج. اگر این سه ستون را بچینید، حتی وقتی یک حساب لو برود، خسارت در همان لایهٔ کوچک محبوس میماند. در ادامه هر ستون را با قدمهای اجرایی و جدولهای تصمیم باز میکنیم.
نقشها و قابلیتها در وردپرس چطور کار میکنند؟
سیستم نقشها در وردپرس دو لایه دارد: لایهٔ «قابلیت» که تکتک اجازهها را تعریف میکند — مثلاً انتشار نوشته، نصب افزونه، ویرایش کاربران — و لایهٔ «نقش» که بستهای از همین قابلیتهاست. شش نقش پیشفرض وردپرس عبارتاند از مدیر، ویرایشگر، نویسنده، مشارکتکننده و مشترک؛ در نصب چندسایته نقش مدیر کل هم اضافه میشود. تفاوتهای ظریف مهماند: نویسنده فقط نوشتههای خودش را منتشر میکند، ویرایشگر نوشتههای همه را، و مشارکتکننده پیشنویس میسازد ولی اجازهٔ انتشار و دیدن رسانهها را ندارد.
افزونهها هم نقشهای خودشان را میآورند؛ ووکامرس «مدیر فروشگاه» را اضافه میکند که دسترسی فروشگاهی دارد بدون دسترسی کامل فنی. قاعدهٔ تجربهای ما این است: قبل از افزودن هر نقش سفارشی، بپرسید آیا نقش پیشفرضِ پایینتر با یک قابلیت اضافه جواب میدهد. هر نقش تازه، یک سطح جدید برای فراموششدن و پرکردن نادرست است. همین سادگی عمدی سیستم نقشهاست که آن را قابل نگهداری میکند؛ سعی نکنید با دهها نقش سفارشی سازماننامهٔ شرکت را داخل CMS بازسازی کنید.
جدول نقشها: چه کسی چه دسترسیای بگیرد؟
اصل حداقل دسترسی یک جملهٔ کوتاه دارد: هر کاربر باید پایینترین نقشی را بگیرد که کارش با آن انجام میشود. ارتقای نقش بعداً همیشه سادهتر از جمعکردن دسترسی اضافه است. جدول زیر نقطهٔ شروع انتساب است:
| نقش | مناسب برای | سقف دسترسی | اشتباه رایج |
|---|---|---|---|
| مدیر | یک تا دو نفر قابلاعتماد | همهچیز؛ افزونهها، قالب، کاربران | پخشکردن آن بین کل تیم «برای راحتی» |
| ویرایشگر | سرپرست محتوا، سئوکار | انتشار و ویرایش همهٔ نوشتهها و صفحهها | دادن آن به نویسندهٔ گذرا |
| نویسنده | نویسندهٔ ثابت تیم | نوشتن و انتشار نوشتههای خودش | دادن نقش مدیر برای حل یک مشکل کوچک |
| مشارکتکننده | نویسندهٔ مهمان | پیشنویس بدون اجازهٔ انتشار | انتظار دیدن رسانههای دیگران |
| مشترک | عضویت سایت، نظرات | فقط پروفایل خودش | نگهداشتن انبوه حسابهای خالی و بیمصرف |
نقشهای پیشفرض وردپرس؛ برای نیاز خاص، نقش سفارشی بسازید نه ارتقای گستردهٔ نقش موجود.
دو نکتهٔ اجرایی کنار این جدول: اول، نقش مدیر را به شماره ببندید — یعنی همیشه بدانید دو نفری که دسترسی کامل دارند چه کسانیاند و چرا. دوم، برای دسترسی فنیِ موقت (رفع خطا، تغییر قالب) نقش مدیر را موقتاً بدهید و بعد از تحویل، پایین بیاورید؛ در بخش برونسپاری همین الگو را باز میکنیم.
سیاست رمز عبور و ورود دومرحلهای را چطور ببندید؟
سیاست رمز ما سه جمله دارد: برای نقشهای ویرایشگر به بالا، رمز یکتای دستکم ۱۲ کاراکتری؛ ذخیرهٔ رمزها در یک رمزنگار مشترک نه در فایل اکسل؛ و ممنوعیت اشتراک حساب — هر انسان، یک حساب. رمزهای تکراری بین سرویسها بزرگترین ریسکاند، چون نشت یک سرویس جانبی به ورود وردپرس شما سرریز میکند. ورود دومرحلهای را برای همهٔ نقشهای ویرایشگر به بالا الزامی کنید و تلاشهای ناموفق ورود را محدود کنید تا باتها زود خسته شوند.
یک تجربهٔ تکرارشده از پروژهها: نفوذی که ردیابی کردیم از نشست ذخیرهشده روی لپتاپی شروع شده بود که شرکت سال قبل فروخته بود. برای همین سیاست رمز کافی نیست؛ نشستها را هم مدیریت کنید — از صفحهٔ پروفایل، گزینهٔ خروج از همهٔ دستگاهها را بعد از هر تغییر رمز اجرا کنید و کلیدهای امنیتی و Salt وردپرس را در wp-config بازتولید کنید. این دو قدم، حسابهای سابق را عملاً بیاثر میکند.
اجرای این سیاست را به حافظهٔ تیم نسپارید؛ ابزار کنید. افزونههای اجبار رمز قوی، حداقل طول رمز را به تفکیک نقش اعمال میکنند و انقضای دورهای را برای نقشهای حساس تنظیم میکنند. برای تیمهای پرنویسنده، فهرست کوتاهی از قواعد را در سند ورود اعضای جدید بیاورید: نام کاربری قابل حدس ممنوع، رمز در رمزنگار، ورود دومرحلهای از روز اول. تجربه نشان داده قاعدهای که در روز ورود گفته شود، مؤثرتر از یادداشتهایی است که سه ماه بعد در قالب تذکر فرستاده میشود.
ساخت کاربر و انتساب نقش در پنج قدم
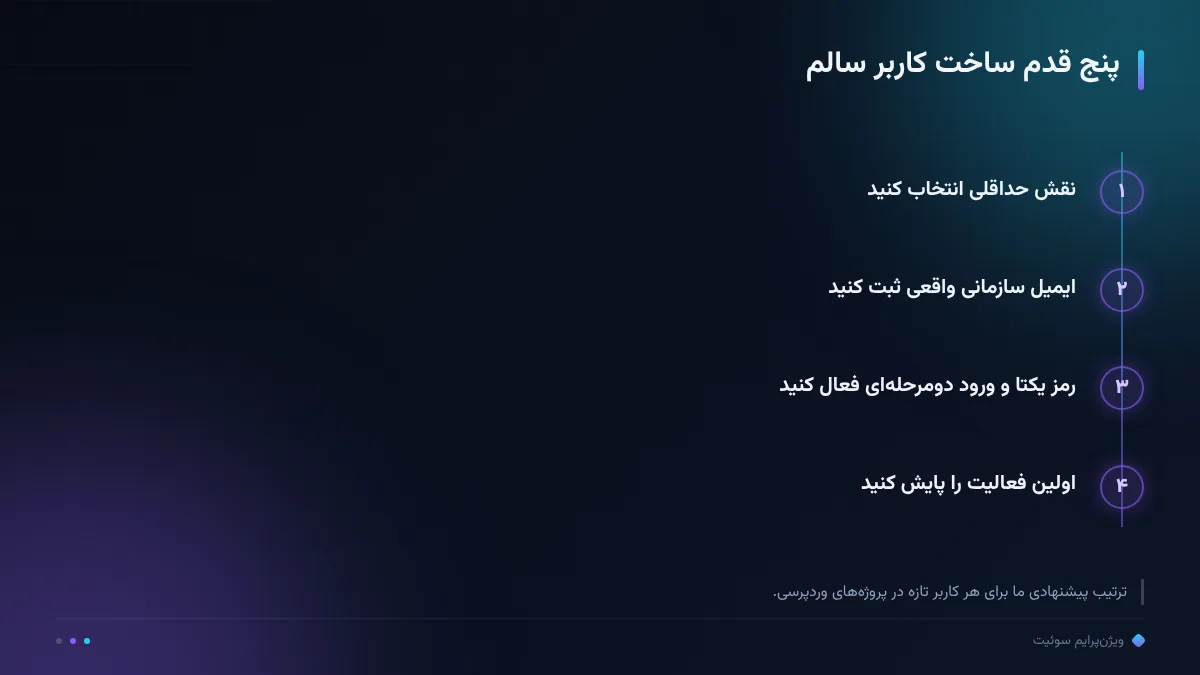
مسیر استاندارد این است: پیشخوان، کاربران، افزودن کاربر جدید. نام کاربری را قابل حدس نگذارید (admin ممنوع)، ایمیل واقعی و سازمانی ثبت کنید و نقش را همانجا حداقلی انتخاب کنید. گزینهٔ ارسال اعلان را روشن بگذارید تا کاربر خودش رمز را در جلسهٔ اول بچیند و برایش ورود دومرحلهای را فعال کنید. بعد از انتشار اولین کار واقعی، یک نگاه به ثبت فعالیت بیندازید؛ رفتار اولیه بهترین سیگنال این است که نقش درست انتخاب شده یا نه.
اگر خواستید نقش کسی را تغییر دهید، مشکلی نیست؛ ولی برای حذف کاربر، وردپرس از شما میپرسد محتوای او به چه کسی منتقل شود. این گزینه را جدی بگیرید و پیش از حذف، فهرست نوشتههای کاربر را ببینید — حذف اشتباهی محتوا بازگشتپذیرِ ارزان نیست.
برونسپاری امن به فریلنسر و آژانس
اشتراک حساب مدیر با فریلنسر رایجترین و بدترین عادتی است که در پروژهها دیدهایم؛ ردیابی فعالیت را غیرممکن میکند و بعد از پایان همکاری، رمز مشترک همهجا پخش مانده است. الگوی درست: حساب مجزا با نقش حداقلی — ویرایشگر برای کار محتوایی، مشارکتکننده برای نویسندهٔ مهمان، و برای کار فنی، نقش مدیر فقط در بازهٔ پروژه. بعد از تحویل، رمز را بازتولید کنید، نقش را پایین بیاورید یا حساب را ببندید و خروج از همهٔ نشستها را اجرا کنید.
برای همکاریهای بلندمدت، یک توافق نوشتاری کوچک کافی است: چه کاری، با چه دسترسی، تا چه تاریخ، و اینکه بعد از پایان چه اتفاقی برای حساب میافتد. برای سایتهای حساس، ثبت فعالیت کاربران با افزونهٔ گزارش فعالیت، دعواها را به گزارش ساده تبدیل میکند. مدل مأموریتمحور سوئیت برای آژانسها و تیمهای محتوا همین منطق را بیرون از سایت شما هم اجرا میکند: مأموریت تعریف میشود، اجرا ثبت میشود و دسترسیها با پایان مأموریت بسته میشوند.
در تیمهایی که چند فریلنسر بهطور همزمان کار میکنند، یک عادت ساده حسابها را تمیز نگه میدارد: پیشوند نام کاربری بر اساس تیم یا پروژه. وقتی فهرست کاربران مرتب و قابل خواندن باشد، مرور فصلی بخش بعد چند دقیقه طول میکشد؛ در فهرست درهم، همان مرور چند ساعت معطلی میسازد و معمولاً به تعویق میافتد.
خروج امن کاربر: چکلیست offboarding
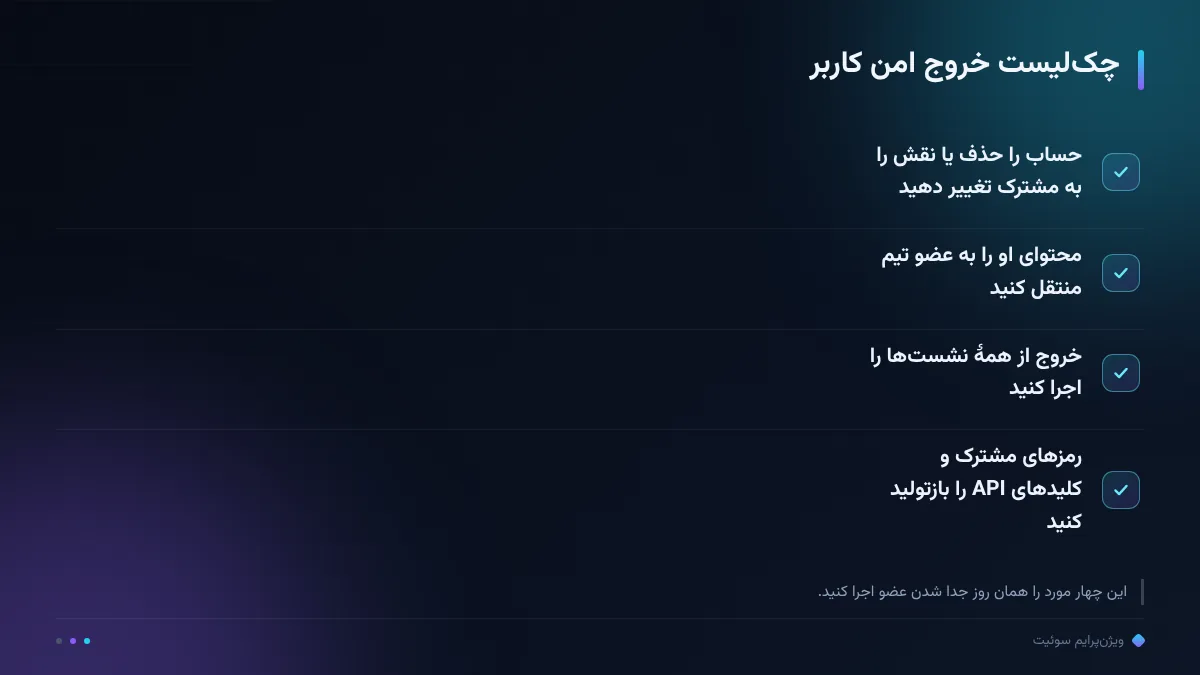
خروج کاربر همان اندازه مهم است که ورود، ولی تقریباً هیچوقت فرآیند ندارد. صحنهٔ واقعی: فریلنسری که سال قبل افزونه نصب کرده بود، یک سال بعد از پایان پروژه هنوز با حساب مدیرش وارد سایت میشد — نه با سوءنیت، با بیخبری از دو طرف. چکلیست بالا را همان روز جدا شدن عضو، برای هر نقشی از ویرایشگر به بالا اجرا کنید و برای بقیه هم حداقل نقش را به مشترک تغییر دهید تا حساب خالی نماند.
روتین نگهداری هم ساده است: هر فصل یک بار فهرست کاربران را مرور کنید و برای هر ردیف سه سؤال جواب بدهید — چه کسی است، چه نقشی دارد، آخرین ورودش کی بوده. ردیفهایی که جواب روشن ندارند، کاندیدای حذفاند. این مرور پانزده دقیقهای، همان چیزی است که فهرست کاربران را از یک آرشیو فراموششده به یک لایهٔ امنیتی زنده تبدیل میکند؛ جزئیات لایههای بعدی را در هاب امنیت و پشتیبانگیری نوشتهایم.
جمعبندی: مدیریت کاربران وردپرس بهعنوان عادت فصلی
مدیریت کاربران هزینهٔ نرمافزاری ندارد؛ هزینهاش انضباط است: نقش حداقلی هنگام ورود، رمز یکتا و ورود دومرحلهای برای نقشهای حساس، و چکلیست خروج همان روز جدایی. این سه عادت، بخش بزرگی از ریسکهایی را که ممیزیهای امنیتی معمولاً پیدا میکنند، قبل از تولد میگیرند — چون اکثر حوادث از دسترسیهای فراموششده شروع میشوند، نه از هکر نابغه.
اگر نمیدانید الان چند حساب فعال با چه نقشی دارید، ممیزی رایگان دامنه این لایه را کنار نه لایهٔ دیگر سایت بررسی میکند؛ فهرست قابلیتهای پلتفرم برای برونسپاری مأموریتمحور در قابلیتهای پلتفرم آمده و نمونهٔ اجرای همین انضباط در پروژههای واقعی را در کیسهای ثبتشدهٔ سوئیت ببینید. به تجربهٔ ما، سایتهایی که مرور فصلی کاربران را به روتین تبدیل میکنند، در حادثههای بعدی نیمروزه جواب میگیرند، نه هفتهها.
رصد ما، رشد شما.
سؤالات پرتکرار
به نویسندهٔ مهمان چه نقشی بدهم؟
مشارکتکننده؛ پیشنویس میسازد بدون اجازهٔ انتشار و دسترسی به رسانههای سایت. اگر اعتماد طولانی ساخته شد، ارتقا به نویسنده کافی است، نه مدیر.
سئوکار باید نقش مدیر داشته باشد؟
معمولاً نه. ویرایشگر برای کار محتوایی و فنی کافی است؛ دسترسی فنی موقت فقط در بازهٔ پروژه با توافق نوشتاری و پایینآوردن نقش بعد از تحویل.
کاربر سابق را حذف کنم یا فقط نقشش را تغییر دهم؟
برای نقشهای حساس، حذف کامل با انتقال محتوا و خروج از همهٔ نشستها؛ تغییر نقش به مشترک فقط برای حسابهای کمریسک مثل اعضای ساده کافی است.
ورود دومرحلهای برای وردپرس چطور فعال میشود؟
با افزونههای احراز هویت دومرحلهای یا سرویس مدیریت ورود. از نقشهای مدیر و ویرایشگر شروع کنید و بازیابی اضطراری را هم از قبل تعریف کنید.
حداقل چند کاربر مدیر لازم است؟
یک نفر مسئول و یک نفر جایگزین برای روزهای غیبت. بیشتر از دو مدیر برای اکثر سایتها مدیریتپذیر نیست و در ممیزیها معمولاً نشانهٔ بیانضباطی دسترسی است.